
Was NIS2 ist
Die NIS2-Richtlinie (EU) 2022/2555 hebt das Cybersicherheitsniveau in der EU an. Sie erweitert den Kreis der regulierten Unternehmen erheblich: Statt weniger Betreiber kritischer Infrastrukturen fallen nun auch viele mittelgroße Unternehmen aus 18 Sektoren darunter – von Energie, Verkehr und Gesundheit über digitale Dienste bis zu Herstellung bestimmter Produkte, Lebensmitteln und Abfallwirtschaft.
Als Richtlinie muss NIS2 in nationales Recht umgesetzt werden. In Deutschland geschieht das durch das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz, das Ende 2025 in Kraft getreten ist und das BSI-Gesetz neu fasst. Österreich und die Schweiz regeln das Thema in eigenen Gesetzen beziehungsweise – in der Schweiz als Nicht-EU-Staat – unabhängig von NIS2. Maßgeblich sind immer die nationalen Vorschriften.
Bin ich betroffen?
Grundsätzlich fallen Unternehmen unter NIS2, die in einem der Sektoren der Anhänge I oder II tätig sind und mindestens als mittleres Unternehmen gelten. Für einige Einrichtungen gilt NIS2 unabhängig von der Größe, etwa für bestimmte Anbieter digitaler Infrastruktur.
| Kategorie | Typische Schwelle | Beispiele |
|---|---|---|
| Besonders wichtige Einrichtungen | Großunternehmen ab 250 Beschäftigten oder mehr als 50 Mio. € Umsatz und 43 Mio. € Bilanzsumme in Sektoren mit hoher Kritikalität | Energie, Verkehr, Bankwesen, Gesundheit, Trinkwasser, digitale Infrastruktur |
| Wichtige Einrichtungen | Mittlere Unternehmen ab 50 Beschäftigten oder mehr als 10 Mio. € Umsatz und Bilanzsumme | Herstellung von Maschinen, Fahrzeugen, Medizinprodukten, Elektronik; Lebensmittel; Chemie; Post; digitale Dienste |
Die Vorlage „NIS-2-Betroffenheit & Registrierung“ in docxpert führt durch die Prüfung und dokumentiert das Ergebnis – auch dann, wenn Sie nicht betroffen sind. Diese Dokumentation hilft bei späteren Rückfragen von Kunden und Behörden. Prüfen Sie die Einstufung erneut, wenn sich Beschäftigtenzahl, Umsatz oder Geschäftstätigkeit wesentlich ändern – etwa durch Wachstum oder neue Geschäftsfelder.
Die Risikomanagementmaßnahmen nach Artikel 21
Artikel 21 verlangt geeignete und verhältnismäßige technische, operative und organisatorische Maßnahmen nach einem gefahrenübergreifenden Ansatz. Mindestens umfasst sind:
- Konzepte für Risikoanalyse und Sicherheit von Informationssystemen
- Bewältigung von Sicherheitsvorfällen
- Aufrechterhaltung des Betriebs, Backup-Management, Wiederherstellung und Krisenmanagement
- Sicherheit der Lieferkette
- Sicherheit bei Erwerb, Entwicklung und Wartung von Systemen, einschließlich Schwachstellenmanagement
- Bewertung der Wirksamkeit der Maßnahmen
- Cyberhygiene und Schulungen
- Kryptografie und Verschlüsselung
- Personalsicherheit, Zugriffskontrolle und Management von Anlagen
- Multi-Faktor-Authentifizierung und gesicherte Kommunikation
Meldepflichten bei erheblichen Sicherheitsvorfällen
| Meldung | Frist | Inhalt |
|---|---|---|
| Frühwarnung | 24 Stunden nach Kenntnis | Verdacht auf rechtswidrige oder böswillige Handlung, mögliche grenzüberschreitende Auswirkungen |
| Vorfallmeldung | 72 Stunden nach Kenntnis | Erste Bewertung mit Schweregrad, Auswirkungen und Kompromittierungsindikatoren |
| Zwischenbericht | Auf Anfrage | Aktueller Stand |
| Abschlussbericht | Ein Monat nach der Vorfallmeldung | Ausführliche Beschreibung, Ursache, Abhilfemaßnahmen, grenzüberschreitende Auswirkungen |
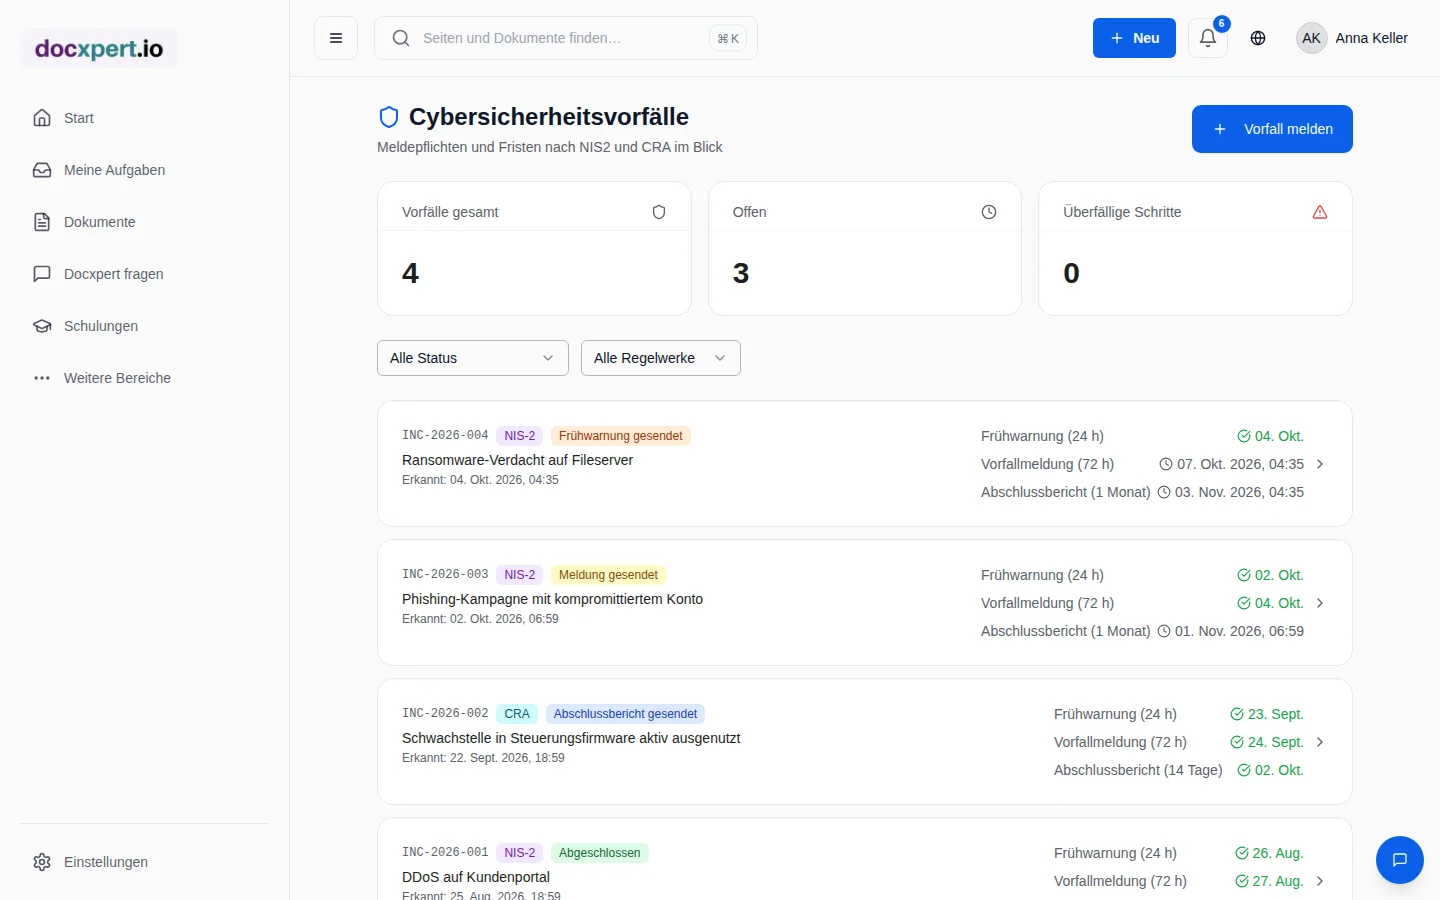
Mit der NIS2-Vorfallmeldung in docxpert erfassen Sie Vorfälle, bewerten die Erheblichkeit und sehen die Fristen für die einzelnen Meldungen. Die Meldung selbst erfolgt über das Meldeportal der zuständigen Behörde.
Verantwortung der Geschäftsleitung
Artikel 20 verpflichtet die Leitungsorgane, die Risikomanagementmaßnahmen zu billigen, ihre Umsetzung zu überwachen und regelmäßig an Schulungen teilzunehmen. Bei Pflichtverletzungen drohen persönliche Haftung und Bußgelder für das Unternehmen – bei besonders wichtigen Einrichtungen bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes, bei wichtigen Einrichtungen bis zu 7 Mio. € oder 1,4 %.
In docxpert dokumentieren Sie die Billigung über einen Freigabe-Workflow und weisen die Schulung der Geschäftsleitung mit Zertifikat nach.
So unterstützt docxpert die NIS2-Umsetzung
Praxistipps für den Einstieg
- Betroffenheit dokumentieren: Auch ein negatives Ergebnis sollte nachvollziehbar begründet sein.
- Meldeprozess vorab festlegen: Wer entscheidet über die Erheblichkeit, wer meldet, wer kommuniziert? Im Ernstfall fehlt die Zeit dafür.
- Lieferkette bewerten: Kritische IT-Dienstleister und Softwarelieferanten gehören in die Risikobeurteilung.
- Geschäftsleitung früh einbinden: Billigung und Schulung sind Pflicht und schaffen Rückhalt für das Projekt.
Die NIS2-Checkliste und der Ratgeber NIS2 Meldepflicht helfen bei den nächsten Schritten.
Häufige Fragen
Ab wann gilt NIS2 in Deutschland?
Das deutsche Umsetzungsgesetz ist Ende 2025 in Kraft getreten. Die Pflichten gelten seitdem weitgehend ohne Übergangsfrist; die Registrierung beim BSI muss innerhalb von drei Monaten erfolgen.
Reicht eine ISO-27001-Zertifizierung für NIS2?
Sie deckt einen großen Teil der Maßnahmen ab, aber nicht alles. Meldepflichten, Registrierung, Billigung und Schulung der Geschäftsleitung sowie der Geltungsbereich müssen gesondert geprüft werden.
Kann docxpert Vorfälle direkt an das BSI melden?
Nein. docxpert dokumentiert Vorfälle, Bewertung und Fristen. Die Meldung erfolgt über das Portal der zuständigen Behörde.
Gilt NIS2 auch für Zulieferer?
Direkt nur, wenn sie selbst in einem der Sektoren tätig sind und die Größenschwellen erreichen. Indirekt sind viele Zulieferer betroffen, weil NIS2-pflichtige Kunden die Sicherheit ihrer Lieferkette bewerten müssen und entsprechende Nachweise verlangen.
Was kostet die Nichteinhaltung?
Neben Bußgeldern von bis zu 10 Mio. € oder 2 % des Jahresumsatzes drohen Anordnungen der Aufsicht und die persönliche Haftung der Geschäftsleitung. Hinzu kommen Reputationsschäden und Nachteile bei Ausschreibungen.
Wie lange dauert die NIS2-Umsetzung?
Das hängt vom Ausgangsniveau ab. Wer bereits ein ISMS betreibt, kann die Lücken oft in wenigen Monaten schließen. Ohne bestehende Strukturen sollten Sie sechs bis zwölf Monate einplanen und mit den kritischsten Maßnahmen beginnen.
Wie sollte ein Unternehmen seine NIS2-Meldebereitschaft praktisch vorbereiten?
Legen Sie vor einem Vorfall fest, wer ihn entgegennimmt, wer die Erheblichkeit bewertet und wer Meldungen freigibt. Erstellen Sie eine Kontaktliste mit Vertretungen und stellen Sie sicher, dass sie auch außerhalb der Bürozeiten erreichbar ist. Definieren Sie Kriterien und Informationsquellen für die erste Bewertung, damit Teams nicht auf vollständige Ursachenanalyse warten, bevor sie Fristen prüfen. Üben Sie eine realistische Eskalation mit IT, Geschäftsleitung, Datenschutz und Kommunikation; dabei werden fehlende Daten, unklare Zuständigkeiten und parallele Meldepflichten sichtbar. Halten Sie Entscheidungen, Zeitpunkte und Begründungen in einem nachvollziehbaren Vorfallprotokoll fest. Prüfen Sie nach einer Übung oder einem echten Ereignis, welche Schritte stockten, und aktualisieren Sie Kontaktwege und Vorlagen. Das verbessert die Vorbereitung, ersetzt aber weder die rechtliche Prüfung des Anwendungsbereichs noch die Meldung über den zuständigen Behördenkanal.