Warum die Überwachung von Rechtsänderungen Pflicht ist
Neue Gesetze, Verordnungen und Normfassungen erscheinen laufend – von NIS2 und EU AI Act über Änderungen der Medizinprodukteverordnung bis zur Gefahrstoffverordnung. Wer sie verpasst, riskiert Bußgelder, Produktsperren und Auditfeststellungen. Gleichzeitig hat kaum ein mittelständisches Unternehmen eine eigene Rechtsabteilung, die täglich Amtsblätter liest.
Die Managementsystemnormen verlangen, dass Sie relevante Anforderungen interessierter Parteien kennen und überwachen. ISO 14001 und ISO 45001 fordern ausdrücklich, bindende Verpflichtungen zu bestimmen, darauf zuzugreifen und ihre Einhaltung zu bewerten. ISO 9001 verlangt in Kapitel 4.2, relevante Anforderungen zu überwachen und zu überprüfen. Das Regulatorik-Radar liefert dafür die systematische Grundlage.
So arbeitet das Radar
- 1
Rechtsgebiete und Länder wählen
Sie abonnieren die für Sie relevanten Gebiete, etwa Qualitätsmanagement, Medizintechnik, Datenschutz, Arbeitsrecht, Umwelt, Produktsicherheit oder Cybersecurity, und die Länder, in denen Sie tätig sind.
- 2
Automatische Auswertung
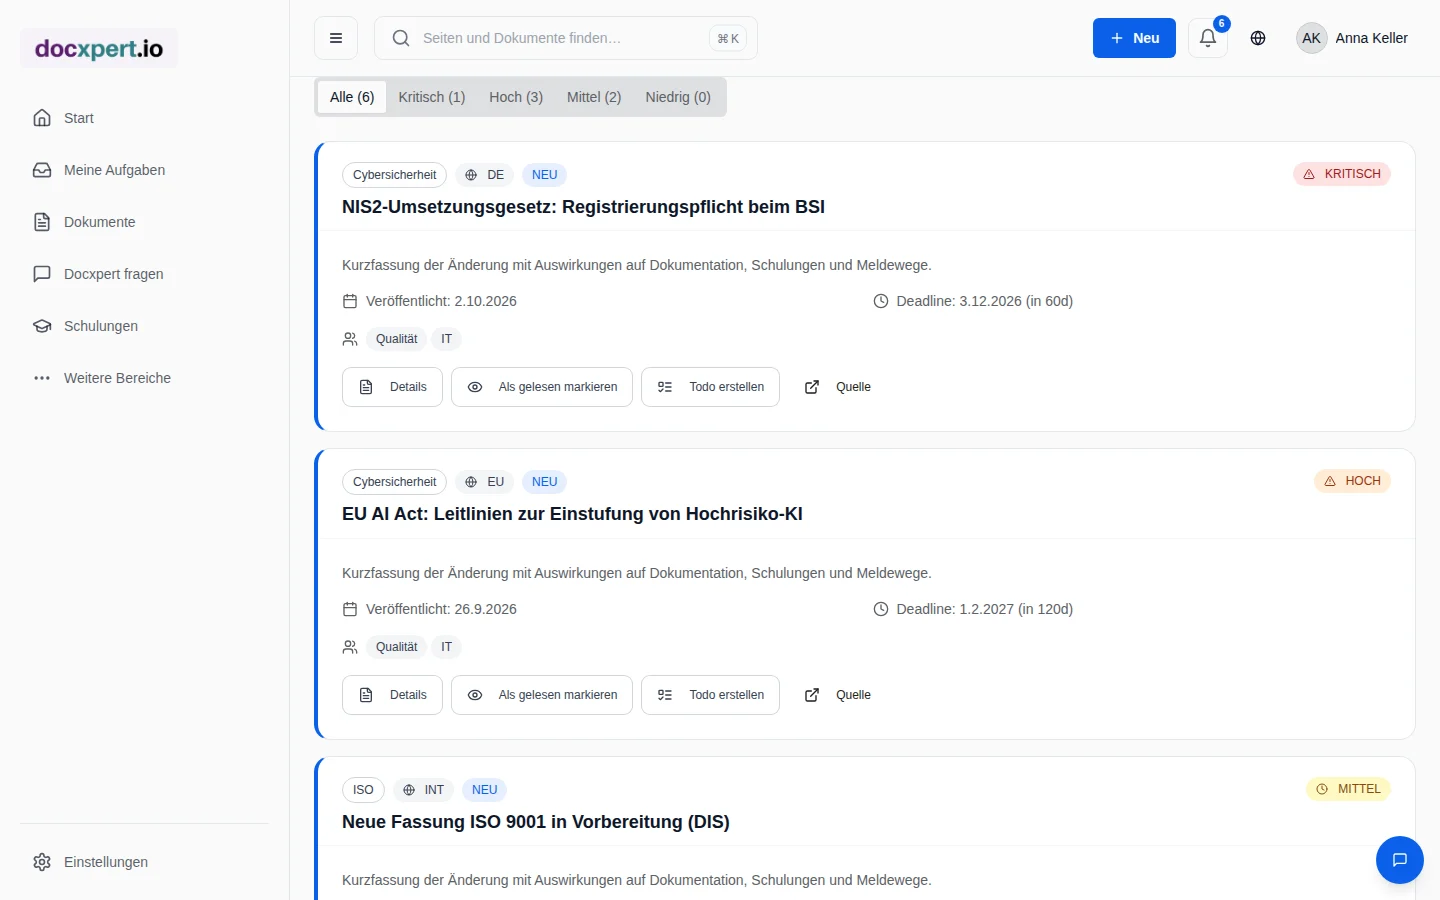
In festgelegtem Turnus – zum Beispiel täglich oder wöchentlich – werden die Quellen geprüft. Neue Einträge werden zusammengefasst und nach Auswirkung eingestuft: kritisch, hoch, mittel oder niedrig.
- 3
Menschliche Prüfung
KI-Analysen sind als Vorschlag gekennzeichnet. Eine verantwortliche Person bestätigt oder verwirft die Einschätzung, bevor sie als geprüft gilt.
- 4
Bewerten und handeln
Sie markieren Änderungen als gelesen oder relevant, ergänzen Notizen und erzeugen mit einem Klick eine Aufgabe mit Frist und Verantwortlichen.
Funktionen im Überblick
Abgedeckte Länder und Rechtsgebiete
| Region | Beispiele für Quellen |
|---|---|
| Deutschland | Bundesgesetzblatt, BSI, BfArM, BfDI, DIN, DAkkS, Bundesministerien |
| Europäische Union | EUR-Lex (Amtsblatt), EDPB, EMA, Safety Gate |
| Österreich und Schweiz | RIS, Datenschutzbehörde, Fedlex, Swissmedic |
| Weitere Länder | Großbritannien (legislation.gov.uk, ICO, MHRA), USA (FDA, OSHA), Frankreich, Italien, Spanien, Kroatien und weitere |
Die Rechtsgebiete reichen von Qualitätsmanagement und ISO-Normen über Medizinprodukte, Datenschutz, Arbeits- und Steuerrecht bis zu Umwelt, Zoll, Produktsicherheit und Cybersecurity.
Normbezug
| Norm | Anforderung | Beitrag des Radars |
|---|---|---|
| ISO 9001:2015, 4.2 | Relevante Anforderungen interessierter Parteien überwachen und überprüfen | Laufende Beobachtung mit Bewertung |
| ISO 14001:2015, 6.1.3 und 9.1.2 | Bindende Verpflichtungen bestimmen, Einhaltung bewerten | Basis für ein Rechtskataster mit Änderungsverfolgung |
| ISO 45001:2018, 6.1.3 | Gesetzliche und andere Anforderungen bestimmen und aktuell halten | Änderungen im Arbeitsschutzrecht erkennen |
| ISO 13485:2016, 4.1 und 5.2 | Regulatorische Anforderungen berücksichtigen | Medizinprodukte-Quellen wie BfArM, EMA, Swissmedic, FDA |
Für Umwelt- und Arbeitsschutzmanagement ergänzt das Radar Ihr Rechtskataster; mehr dazu auf den Seiten zu ISO 14001 und ISO 45001.
Vom Fund zur Umsetzung: ein schlanker Prozess
Das beste Radar nützt wenig, wenn Meldungen ungelesen liegen bleiben. Legen Sie deshalb fest, wer welche Rechtsgebiete bewertet und wie schnell. Ein bewährter Ablauf für mittelständische Unternehmen:
- Wöchentliche Sichtung: Eine verantwortliche Person je Rechtsgebiet sichtet neue Einträge und bestätigt oder verwirft die KI-Einschätzung.
- Relevanz begründen: Relevante Änderungen erhalten eine kurze Notiz, warum und für welche Prozesse sie gelten.
- Maßnahmen ableiten: Aus jeder relevanten Änderung entsteht mindestens eine Aufgabe – Dokument anpassen, Schulung planen oder Risiko neu bewerten.
- Bewertung der Einhaltung: Einmal jährlich wird geprüft, ob alle umgesetzten Änderungen wirksam sind; das Ergebnis fließt in die Managementbewertung.
Mit diesem Ablauf entsteht ganz nebenbei der Nachweis, den Auditoren für Kapitel 4.2, 6.1.3 und 9.1.2 erwarten: Sie kennen Ihre Verpflichtungen, verfolgen Änderungen und handeln nachweisbar.
Praxisbeispiel: NIS2 rechtzeitig umsetzen
Ein Hersteller von Steuerungstechnik abonniert die Gebiete Cybersecurity und Produktsicherheit für Deutschland und die EU. Das Radar meldet die nationale NIS2-Umsetzung mit Registrierungspflicht und stuft sie als kritisch ein. Der Informationssicherheitsbeauftragte prüft die Einschätzung, markiert die Änderung als relevant und erzeugt Aufgaben: Betroffenheit prüfen, Registrierung vorbereiten, Meldeprozess festlegen.
Die Aufgaben erscheinen in den persönlichen Eingängen der Verantwortlichen, die Umsetzung wird mit der NIS2-Checkliste gesteuert, und die Vorfallmeldung läuft künftig über die NIS2-Vorfallmeldung in docxpert.
Häufige Fragen
Für welche Unternehmen lohnt sich das Radar besonders?
Für Unternehmen in regulierten Branchen wie Medizintechnik, Pharma, Automotive oder Energie sowie für alle, die in mehreren Ländern tätig sind oder Umwelt- und Arbeitsschutzmanagement nach ISO 14001 oder ISO 45001 betreiben.
Kann ich Länder und Rechtsgebiete später ändern?
Ja, jederzeit. Änderungen wirken ab dem nächsten Durchlauf; bereits erfasste Einträge und Bewertungen bleiben erhalten.
Welche Quellen nutzt das Regulatorik-Radar?
Über 60 offizielle Quellen wie Amtsblätter, Behörden und Normungsorganisationen. Abgefragt werden nur Quellen aus einer geprüften Liste.
Wie oft werden Änderungen geprüft?
Sie wählen den Turnus selbst, zum Beispiel täglich oder wöchentlich. Der Umfang ergibt sich aus Ländern und Rechtsgebieten.
Ersetzt das Radar ein Rechtskataster?
Es ist die Grundlage für ein aktuelles Rechtskataster, weil es Änderungen erkennt und Bewertungen dokumentiert. Die Liste Ihrer bindenden Verpflichtungen pflegen Sie weiterhin als gelenktes Dokument.
Wie zuverlässig sind die KI-Einschätzungen?
Sie sind als Vorschlag gekennzeichnet und müssen von einer verantwortlichen Person bestätigt werden. So bleibt die Bewertung nachvollziehbar und in menschlicher Verantwortung.
Kann ich aus einer Änderung direkt eine Aufgabe machen?
Ja. Mit einem Klick entsteht eine Aufgabe mit Verantwortlichen und Frist, die im persönlichen Eingang erscheint.