
Rechtsgrundlage und Geltungsbereich
Die Meldepflichten sind in Artikel 23 der NIS2-Richtlinie (EU) 2022/2555 geregelt und werden durch die nationalen Umsetzungsgesetze konkretisiert. In Deutschland gilt das neu gefasste BSI-Gesetz; Meldungen gehen an das Bundesamt für Sicherheit in der Informationstechnik (BSI) über dessen Meldeportal. Für bestimmte digitale Dienste – etwa Cloud-Anbieter, Rechenzentren, Managed Service Provider oder Online-Marktplätze – legt die Durchführungsverordnung (EU) 2024/2690 zusätzlich fest, wann ein Vorfall als erheblich gilt.
Die Pflicht trifft besonders wichtige und wichtige Einrichtungen. Ob Ihr Unternehmen dazugehört, klären Sie mit der Betroffenheitsprüfung – mehr dazu auf der Seite NIS2 Umsetzung.
Wann ist ein Vorfall „erheblich“?
Meldepflichtig sind nur erhebliche Sicherheitsvorfälle. Nach Artikel 23 Absatz 3 ist ein Vorfall erheblich, wenn er:
- schwerwiegende Betriebsstörungen der Dienste oder finanzielle Verluste für die betreffende Einrichtung verursacht hat oder verursachen kann, oder
- andere natürliche oder juristische Personen durch erhebliche materielle oder immaterielle Schäden beeinträchtigt hat oder beeinträchtigen kann.
Für die Bewertung helfen Kriterien wie Dauer und Umfang der Störung, Zahl der betroffenen Nutzerinnen und Nutzer, Kritikalität der betroffenen Dienste, Datenabfluss, finanzielle Auswirkungen und grenzüberschreitende Folgen. Dokumentieren Sie die Bewertung auch dann, wenn Sie zu dem Ergebnis kommen, dass keine Meldepflicht besteht.
| Beispiel | Typische Einschätzung |
|---|---|
| Ransomware verschlüsselt Produktionssysteme, Fertigung steht zwei Tage | Erheblich – schwerwiegende Betriebsstörung |
| Phishing-Mail erreicht Postfächer, wird aber erkannt und gelöscht | Nicht erheblich – kein Schaden |
| Kompromittiertes Administratorkonto mit Zugriff auf Kundendaten | Erheblich wahrscheinlich – möglicher Schaden für Dritte |
| Kurzer DDoS-Angriff, Website 20 Minuten langsam | Meist nicht erheblich – abhängig von Dienst und Auswirkungen |
Die Meldefristen
| Meldung | Frist | Inhalt |
|---|---|---|
| Frühwarnung | Unverzüglich, spätestens 24 Stunden nach Kenntnis | Ob ein Verdacht auf rechtswidrige oder böswillige Handlung besteht und ob grenzüberschreitende Auswirkungen möglich sind |
| Vorfallmeldung | Unverzüglich, spätestens 72 Stunden nach Kenntnis | Aktualisierung der Frühwarnung, erste Bewertung mit Schweregrad und Auswirkungen, Kompromittierungsindikatoren soweit verfügbar |
| Zwischenmeldung | Auf Ersuchen der Behörde | Relevante Statusaktualisierungen |
| Fortschrittsbericht | Wenn der Vorfall nach einem Monat noch andauert | Aktueller Stand; Abschlussbericht folgt innerhalb eines Monats nach Abschluss der Bearbeitung |
| Abschlussbericht | Spätestens ein Monat nach der Vorfallmeldung | Ausführliche Beschreibung, Art der Bedrohung und Ursache, Abhilfemaßnahmen, grenzüberschreitende Auswirkungen |
Für Vertrauensdiensteanbieter gilt für die Vorfallmeldung eine verkürzte Frist von 24 Stunden. Maßgeblich ist der Zeitpunkt, zu dem Sie Kenntnis von dem erheblichen Vorfall erlangt haben – nicht der Zeitpunkt, zu dem die Analyse abgeschlossen ist.
Information der Empfänger Ihrer Dienste
Neben der Behörde müssen Sie gegebenenfalls auch die Empfänger Ihrer Dienste unverzüglich über erhebliche Vorfälle informieren, die die Erbringung des Dienstes beeinträchtigen können. Bei erheblichen Cyberbedrohungen teilen Sie potenziell betroffenen Empfängern mit, welche Abhilfemaßnahmen sie selbst ergreifen können. Bereiten Sie dafür Textbausteine und Verteiler vor und stimmen Sie die Inhalte mit der Meldung an die Behörde ab, damit keine widersprüchlichen Aussagen entstehen.
Der Meldeablauf Schritt für Schritt
- 1
Erkennen und erfassen
Ein möglicher Sicherheitsvorfall wird erkannt – durch Monitoring, Mitarbeitende, Dienstleister oder Kunden – und sofort zentral erfasst. Zeitpunkt der Kenntnis festhalten.
- 2
Erheblichkeit bewerten
Ein festgelegtes Team bewertet anhand vorbereiteter Kriterien, ob der Vorfall erheblich ist. Die Begründung wird dokumentiert.
- 3
Frühwarnung absetzen
Bei Erheblichkeit innerhalb von 24 Stunden über das Meldeportal der zuständigen Behörde. Lieber früh mit wenigen Informationen als zu spät.
- 4
Vorfall bewältigen
Eindämmen, Beweise sichern, Systeme wiederherstellen. Parallel Informationen für die Vorfallmeldung sammeln.
- 5
Vorfallmeldung
Innerhalb von 72 Stunden die erste Bewertung mit Schweregrad, Auswirkungen und Indikatoren übermitteln.
- 6
Abschlussbericht
Spätestens einen Monat nach der Vorfallmeldung Ursache, Maßnahmen und Auswirkungen vollständig beschreiben.
- 7
Lernen
Ursachen über Korrekturmaßnahmen beseitigen, Risikobeurteilung und Notfallpläne aktualisieren.
Beispiel: Zeitleiste eines Ransomware-Vorfalls
| Zeitpunkt | Ereignis | Meldeschritt |
|---|---|---|
| Montag 06:40 | Nachtschicht meldet, dass mehrere Fertigungsrechner verschlüsselt sind | Vorfall erfasst, Zeitpunkt der Kenntnis notiert |
| Montag 08:00 | Krisenteam bewertet: Produktion steht, Ausfall voraussichtlich mehrere Tage | Erheblichkeit bejaht, Begründung dokumentiert |
| Montag 11:30 | Erste Analyse durch IT-Dienstleister läuft | Frühwarnung an die Behörde: Verdacht auf böswillige Handlung, keine grenzüberschreitenden Auswirkungen bekannt |
| Mittwoch 15:00 | Angriffsvektor identifiziert, Systeme werden aus Backups wiederhergestellt | Vorfallmeldung mit Schweregrad, Auswirkungen und Indikatoren |
| Mittwoch 16:00 | Kunden mit Lieferverzug werden informiert | Information der Empfänger der Dienste |
| Vier Wochen später | Forensik abgeschlossen, Maßnahmen umgesetzt | Abschlussbericht mit Ursache und Abhilfemaßnahmen |
Das Beispiel zeigt: Die Frühwarnung erfolgt lange bevor die Ursache bekannt ist. Entscheidend ist, dass Bewertung und Meldeweg vorbereitet sind und der Zeitpunkt der Kenntnis nachvollziehbar dokumentiert wird.
Vorbereitung: was vor dem Ernstfall stehen muss
- Meldeprozess und Rollen: Wer bewertet die Erheblichkeit, wer meldet, wer entscheidet über Kommunikation? Mit Vertretungen.
- Kriterien für Erheblichkeit: Schwellenwerte für Ausfallzeit, betroffene Nutzer, Datenabfluss und Schaden, auf Ihr Unternehmen zugeschnitten.
- Zugang zum Meldeportal: Registrierung abgeschlossen, Zugangsdaten bei mehreren Personen verfügbar.
- Vorlagen: Textbausteine für Frühwarnung, Vorfallmeldung, Kundeninformation und interne Kommunikation.
- Kontaktliste: IT-Dienstleister, Forensik, Rechtsberatung, Versicherung, Datenschutzbeauftragte – auch offline verfügbar.
- Übung: Mindestens einmal jährlich ein Planspiel mit einem realistischen Szenario, inklusive Meldung.
Mit der NIS2-Checkliste prüfen Sie, ob diese Punkte in Ihrem Unternehmen vorhanden sind.
Was Sie dokumentieren sollten
| Angabe | Warum |
|---|---|
| Zeitpunkt der Erkennung und der Kenntnis | Beginn der Meldefristen |
| Bewertung der Erheblichkeit mit Begründung | Nachweis bei Prüfungen, auch bei Nicht-Meldung |
| Zeitpunkte und Inhalte aller Meldungen | Nachweis der Fristeinhaltung |
| Ergriffene Maßnahmen | Grundlage für Abschlussbericht und Verbesserung |
| Ursache und Lessons Learned | Wirksamkeit des Risikomanagements |
Vom Vorfall zur Verbesserung
Die Meldung ist nur ein Teil der Pflichten. NIS2 verlangt in Artikel 21 auch die Bewältigung von Sicherheitsvorfällen und die Bewertung der Wirksamkeit der Risikomanagementmaßnahmen. Jeder erhebliche Vorfall sollte deshalb in eine strukturierte Nachbereitung münden: Welche Maßnahmen haben versagt, welche haben gewirkt, und was ändern wir an Technik, Prozessen und Schulungen? Die Ergebnisse gehören in die Risikobeurteilung und in die nächste Managementbewertung.
Typische Fehler
- Warten auf vollständige Analyse: Die Frühwarnung braucht keine vollständigen Informationen – zu spät melden ist schlimmer als zu früh.
- Unklare Zuständigkeit: Im Ernstfall weiß niemand, wer meldet, oder alle warten auf die Geschäftsleitung.
- Fehlende Zugänge: Die Zugangsdaten zum Meldeportal liegen nur bei einer Person, die nicht erreichbar ist.
- Nur IT-Sicht: Auswirkungen auf Kunden, Produktion und Datenschutz werden nicht mitbewertet.
- Kein Abschlussbericht: Nach der Bewältigung gerät der Bericht in Vergessenheit.
Vorfälle mit docxpert erfassen
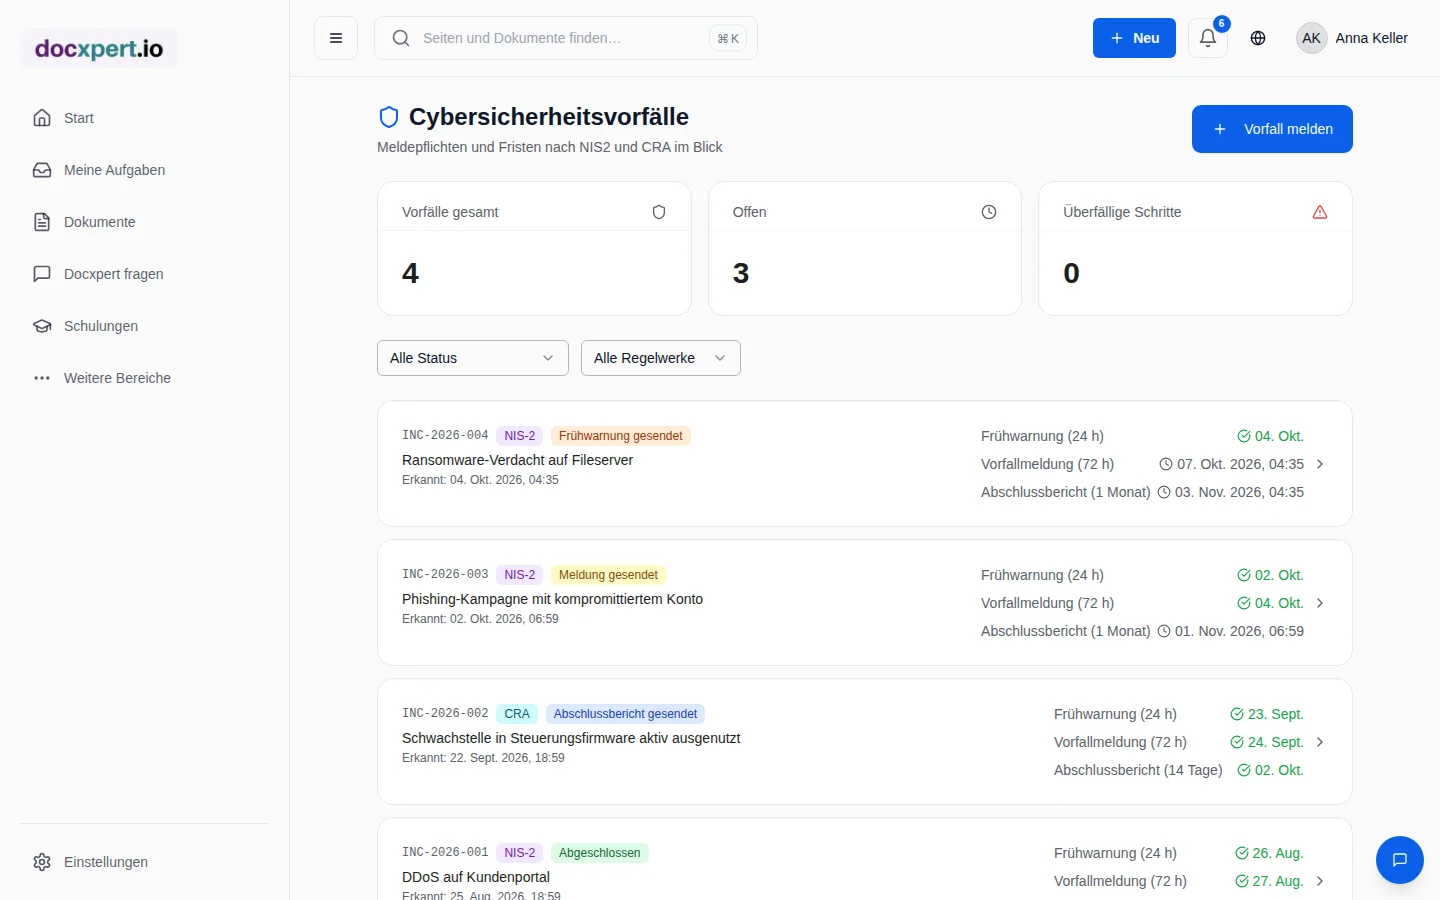
Mit der NIS2-Vorfallmeldung erfassen Sie Sicherheitsvorfälle zentral, bewerten Schweregrad und Erheblichkeit und sehen die Fristen für Frühwarnung, Vorfallmeldung und Abschlussbericht im Überblick. Maßnahmen und Lessons Learned verfolgen Sie über das CAPA-Management. Die Meldung selbst erfolgt über das Portal der zuständigen Behörde.
Häufige Fragen
Wie schnell muss ein NIS2-Vorfall gemeldet werden?
Eine Frühwarnung muss unverzüglich, spätestens innerhalb von 24 Stunden nach Kenntnis erfolgen, die Vorfallmeldung spätestens nach 72 Stunden und der Abschlussbericht spätestens einen Monat nach der Vorfallmeldung.
Muss jeder Sicherheitsvorfall gemeldet werden?
Nein, nur erhebliche Sicherheitsvorfälle. Die Bewertung sollte aber für jeden Vorfall dokumentiert werden.
An wen wird in Deutschland gemeldet?
An das BSI über dessen Meldeportal. In anderen EU-Staaten an die jeweils zuständige Behörde oder das nationale CSIRT.
Was passiert, wenn ich zu spät melde?
Verstöße gegen Meldepflichten können mit Bußgeldern geahndet werden. Zudem kann die Aufsicht Anordnungen treffen. Eine dokumentierte, nachvollziehbare Bewertung schützt vor Vorwürfen.
Ersetzt die NIS2-Meldung die DSGVO-Meldung?
Nein. Sind personenbezogene Daten betroffen, ist zusätzlich eine Meldung an die Datenschutzaufsicht innerhalb von 72 Stunden nötig. Beide Meldungen sollten koordiniert erfolgen.
Was gehört in die Frühwarnung?
Im Kern die Information, dass ein erheblicher Vorfall vorliegt, ob ein Verdacht auf rechtswidrige oder böswillige Handlung besteht und ob grenzüberschreitende Auswirkungen möglich sind.
Muss ich auch Kunden informieren?
Gegebenenfalls ja – Empfänger Ihrer Dienste sind unverzüglich zu informieren, wenn der Vorfall die Erbringung des Dienstes beeinträchtigen kann.
Kann docxpert direkt an das BSI melden?
Nein. docxpert unterstützt Erfassung, Bewertung, Fristen und Dokumentation; die Meldung erfolgt über das Portal der Behörde.
Welche Informationen sollte ich bei der ersten Bewertung eines möglichen erheblichen Vorfalls sichern?
Erfassen Sie zunächst den Zeitpunkt, zu dem die Organisation vom möglichen Vorfall Kenntnis erlangt hat, und halten Sie fest, wer die Information aufgenommen hat. Beschreiben Sie betroffene Systeme oder Dienste, erste Auswirkungen auf Verfügbarkeit, Vertraulichkeit oder Integrität und bekannte Hinweise auf eine böswillige Handlung. Trennen Sie bestätigte Fakten von Annahmen und markieren Sie, welche Angaben noch fehlen. Dokumentieren Sie, wer die Erheblichkeit anhand Ihrer Kriterien bewertet hat und warum; die Bewertung kann sich ändern, wenn neue Erkenntnisse vorliegen. Sichern Sie relevante Protokolle und Kommunikationswege, ohne die laufende Reaktion zu behindern. Parallel sollten Verantwortliche prüfen, ob andere Pflichten wie Datenschutzmeldungen betroffen sind. Warten Sie nicht auf eine vollständige Ursachenanalyse, bevor Sie Fristen kontrollieren. Ein sauberer Zeitstrahl ermöglicht spätere Ergänzungen und erklärt, auf welcher Informationslage eine frühe Entscheidung beruhte.