
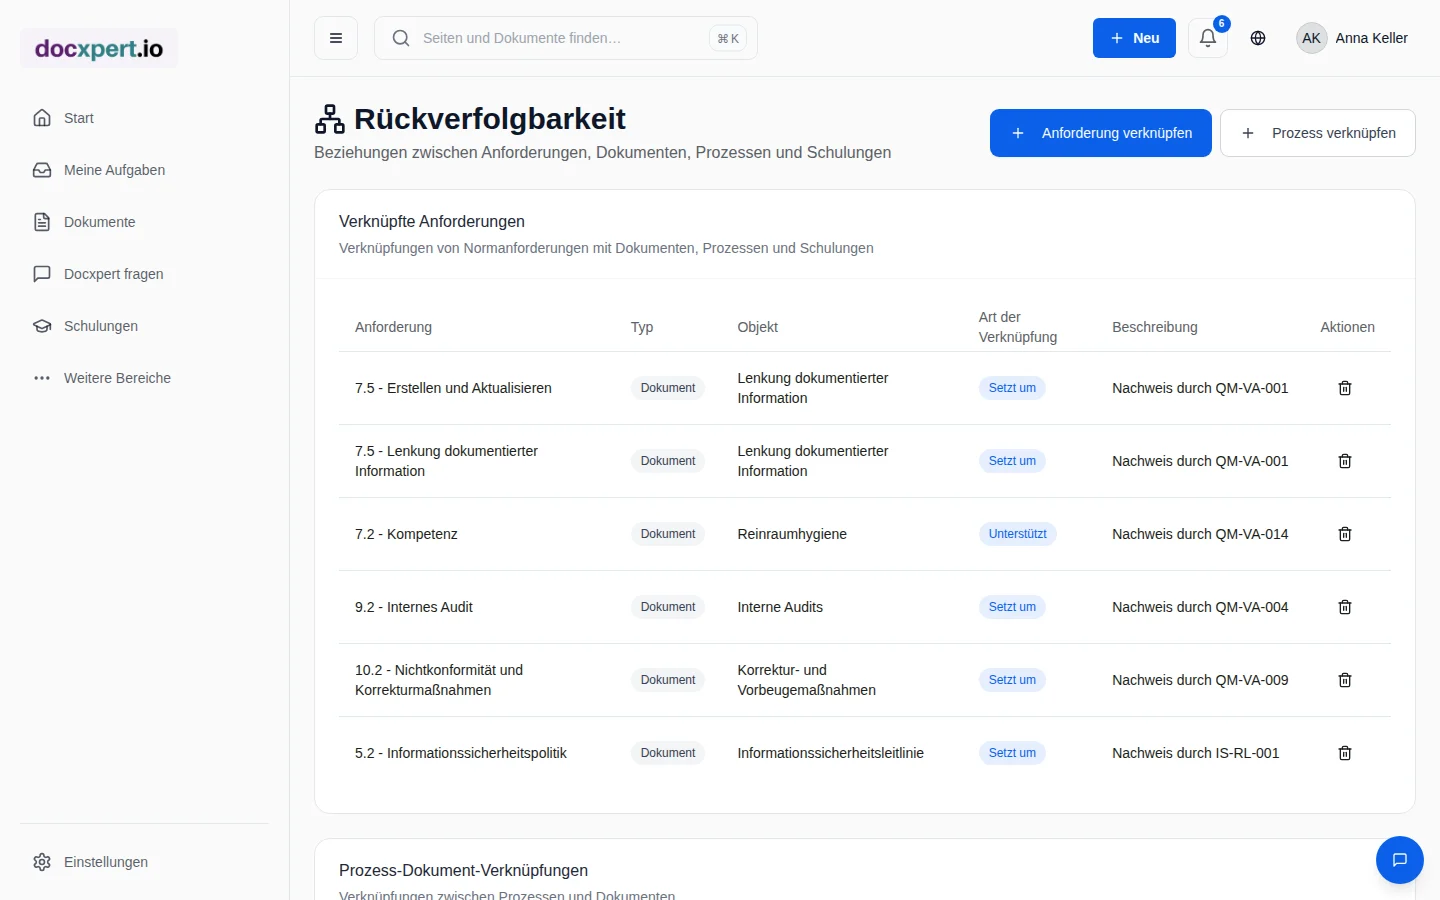
Was ISO 27001 verlangt
ISO/IEC 27001 ist die internationale Norm für Informationssicherheits-Managementsysteme (ISMS). Sie verlangt, dass eine Organisation ihre Informationswerte kennt, Risiken für Vertraulichkeit, Integrität und Verfügbarkeit systematisch bewertet und angemessene Maßnahmen umsetzt. Ein Zertifikat zeigt Kunden, Partnern und Behörden, dass Informationssicherheit nicht dem Zufall überlassen wird.
Die aktuelle Fassung ISO/IEC 27001:2022 besteht aus den Kapiteln 4 bis 10 nach der Harmonized Structure und dem Anhang A mit 93 Maßnahmen in vier Themen: organisatorisch (37), personenbezogen (8), physisch (14) und technologisch (34). Die Übergangsfrist für Zertifikate nach der alten Fassung von 2013 ist am 31. Oktober 2025 abgelaufen. Eine Ergänzung von 2024 verlangt zudem, Klimawandel als mögliches Thema im Kontext der Organisation zu betrachten.
Der Weg durch die Normkapitel
| Kapitel | Anforderung | Typischer Nachweis |
|---|---|---|
| 4 | Kontext, interessierte Parteien, Anwendungsbereich des ISMS | Kontextanalyse, dokumentierter Geltungsbereich |
| 5 | Führung, Informationssicherheitspolitik, Rollen | Freigegebene Politik, Rollenbeschreibungen |
| 6.1.2 | Informationssicherheits-Risikobeurteilung | Methode und Ergebnisse der Risikobeurteilung |
| 6.1.3 | Risikobehandlung und Erklärung zur Anwendbarkeit | Risikobehandlungsplan, SoA |
| 6.2 | Informationssicherheitsziele | Ziele mit Planung |
| 7 | Ressourcen, Kompetenz, Bewusstsein, Kommunikation, Dokumentation | Schulungsnachweise, gelenkte Dokumente |
| 8 | Betrieb, Risikobeurteilung und -behandlung durchführen | Aktualisierte Risikobewertungen, Umsetzungsnachweise |
| 9 | Überwachung, internes Audit, Managementbewertung | Kennzahlen, Auditberichte, Protokolle |
| 10 | Nichtkonformitäten, Korrekturmaßnahmen, Verbesserung | CAPA-Aufzeichnungen |
Risikobeurteilung und Erklärung zur Anwendbarkeit
Herzstück jedes ISMS ist die Risikobeurteilung. Sie legen eine Methode fest, identifizieren Risiken für Ihre Informationswerte, bewerten Eintrittswahrscheinlichkeit und Auswirkung und entscheiden, wie Sie jedes Risiko behandeln: vermeiden, verringern, übertragen oder akzeptieren.
Aus der Risikobehandlung ergibt sich die Erklärung zur Anwendbarkeit (Statement of Applicability, SoA). Sie listet alle 93 Maßnahmen aus Anhang A, begründet, ob sie angewendet werden, und beschreibt ihren Umsetzungsstand. Die SoA ist eines der wichtigsten Dokumente im Zertifizierungsaudit.
- 1
Methode festlegen
Kriterien für Wahrscheinlichkeit, Auswirkung und Risikoakzeptanz definieren.
- 2
Werte und Risiken erfassen
Informationswerte, Bedrohungen und Schwachstellen zusammentragen, Risikoeigentümer benennen.
- 3
Bewerten und priorisieren
Risiken nach der festgelegten Methode bewerten und mit den Akzeptanzkriterien vergleichen.
- 4
Behandeln
Maßnahmen auswählen, mit Anhang A abgleichen und im Risikobehandlungsplan festhalten.
- 5
SoA erstellen und freigeben
Anwendbarkeit und Umsetzungsstand jeder Maßnahme dokumentieren; Risikoeigentümer genehmigen die Restrisiken.
So unterstützt docxpert Ihr ISMS
Pflichtdokumente im Überblick
Neben den Dokumenten, die die Kapitel 4 bis 10 ausdrücklich verlangen, erwarten Auditoren Nachweise zu den Anhang-A-Maßnahmen, die Sie in der SoA als anwendbar erklärt haben. Eine ausführliche Liste mit Erläuterungen finden Sie im Ratgeber ISO 27001 Pflichtdokumente.
- Anwendungsbereich des ISMS (4.3) und Informationssicherheitspolitik (5.2)
- Prozess der Risikobeurteilung und -behandlung (6.1.2, 6.1.3)
- Erklärung zur Anwendbarkeit (6.1.3 d) und Risikobehandlungsplan (6.1.3 e)
- Informationssicherheitsziele (6.2) und Nachweise der Kompetenz (7.2)
- Ergebnisse der Risikobeurteilung und -behandlung (8.2, 8.3)
- Überwachungsergebnisse, Auditprogramm und -ergebnisse, Managementbewertung (9.1–9.3)
- Nichtkonformitäten und Korrekturmaßnahmen (10.2)
Typischer Projektablauf bis zur Zertifizierung
- 1
Geltungsbereich und Projektteam
Festlegen, welche Standorte, Systeme und Prozesse zum ISMS gehören; Leitung, IT und Fachbereiche einbinden.
- 2
Gap-Analyse
Bestehende Richtlinien und Nachweise gegen Kapitel und Anhang A prüfen.
- 3
Risikobeurteilung und SoA
Risiken bewerten, Maßnahmen auswählen, SoA erstellen.
- 4
Maßnahmen umsetzen
Richtlinien freigeben, technische Maßnahmen umsetzen, Mitarbeitende schulen.
- 5
Betreiben und prüfen
Kennzahlen erheben, interne Audits und Managementbewertung durchführen, danach das zweistufige Zertifizierungsaudit.
Mit der Checkliste ISO 27001 Readiness prüfen Sie vor dem Audit, ob alle Grundlagen vorhanden sind.
Praxistipps
- Geltungsbereich bewusst wählen: Ein zu enger Bereich überzeugt Kunden nicht, ein zu weiter verzögert das Projekt.
- Risikomethode einfach halten: Eine nachvollziehbare Drei- oder Fünf-Stufen-Skala ist besser als ein komplexes Modell, das niemand konsistent anwendet.
- Richtlinien lesbar schreiben: Kurze, rollenbezogene Regeln werden eher befolgt als lange Handbücher.
- Lieferanten einbeziehen: Cloud-Dienste und Dienstleister gehören in Risikobeurteilung und Maßnahmen (A.5.19–A.5.23).
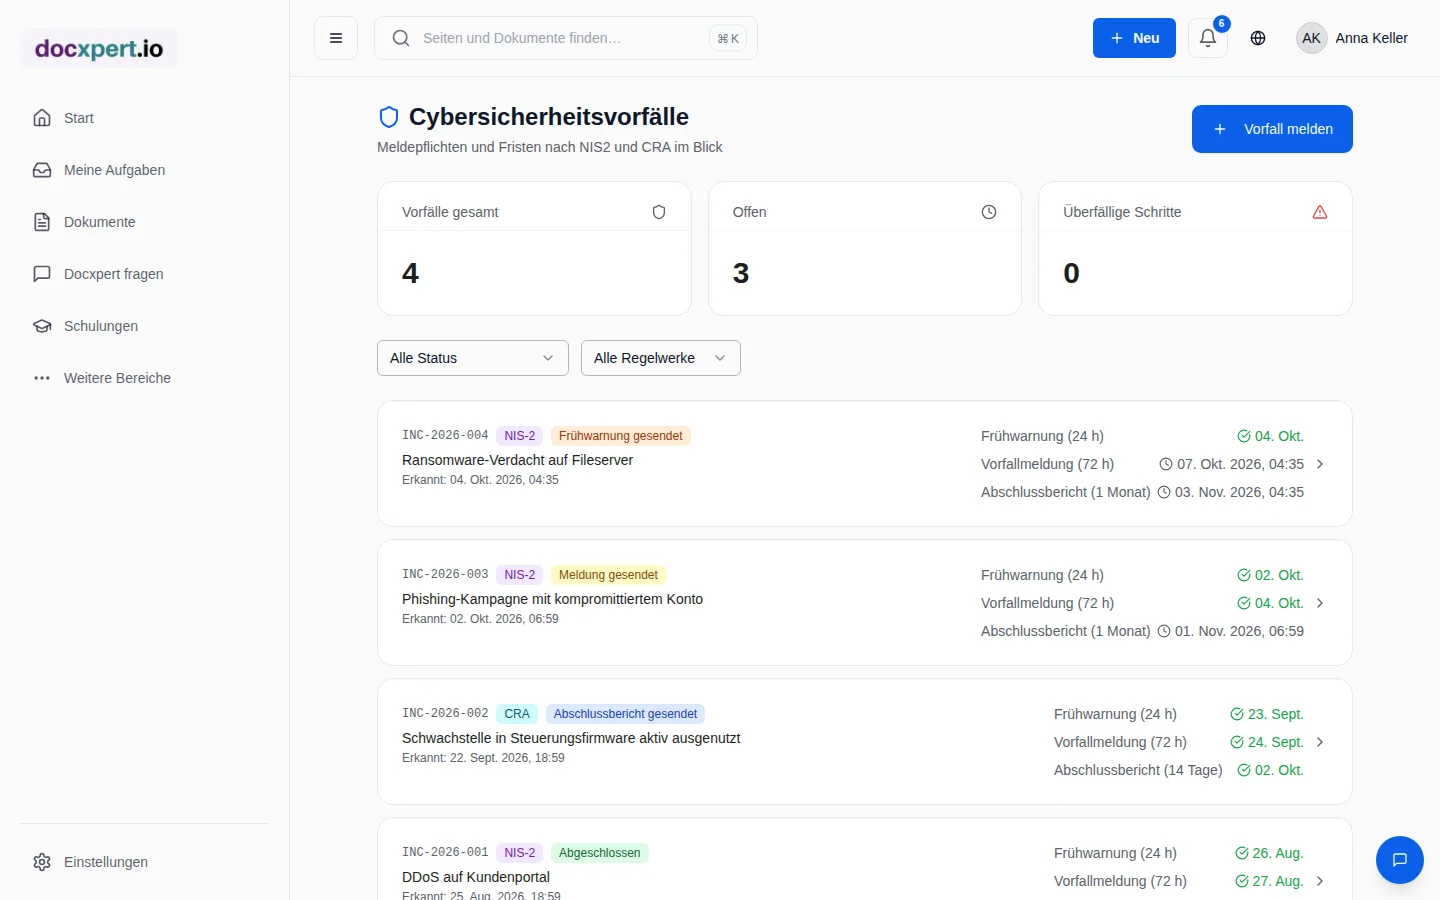
- Vorfälle üben: Ein Planspiel zur Vorfallbehandlung zeigt Lücken, bevor ein echter Vorfall sie aufdeckt.
Häufige Fragen
Wie lange dauert eine ISO-27001-Zertifizierung?
Für mittelständische Unternehmen sind sechs bis zwölf Monate realistisch – abhängig vom Geltungsbereich und davon, wie viele Maßnahmen bereits umgesetzt sind. Die Dokumentation lässt sich mit Vorlagen deutlich beschleunigen; die Umsetzung technischer Maßnahmen braucht ihre Zeit.
Müssen alle 93 Anhang-A-Maßnahmen umgesetzt werden?
Nein. Sie müssen alle Maßnahmen betrachten und in der Erklärung zur Anwendbarkeit begründen, warum eine Maßnahme angewendet wird oder nicht. Welche notwendig sind, ergibt sich aus Ihrer Risikobeurteilung.
Ist ISO 27001 dasselbe wie BSI IT-Grundschutz?
Nein. IT-Grundschutz ist eine Methodik des BSI mit konkreten Bausteinen und kann zu einem eigenen Zertifikat auf Basis von ISO 27001 führen. Die reine ISO 27001 ist offener und überlässt die Auswahl der Maßnahmen Ihrer Risikobeurteilung.
Reicht ISO 27001 für NIS2?
ISO 27001 deckt einen Großteil der NIS2-Risikomanagementmaßnahmen ab. NIS2 enthält aber zusätzliche Pflichten wie Meldefristen, Registrierung und die persönliche Verantwortung der Geschäftsleitung, die Sie gesondert prüfen sollten.
Kann docxpert mit ISO 27701 kombiniert werden?
Ja. Vorlagen wie Risikobeurteilung, Informationswerte und Sicherheitsvorfälle sind auch ISO 27701 zugeordnet und enthalten Datenschutzabschnitte, die erscheinen, wenn Sie ISO 27701 als anwendbar wählen.
Wo werden die Daten in docxpert gespeichert?
Angaben zu Verarbeitung und Speicherorten finden Sie in unserer Datenschutzerklärung. Für Ihre eigene Lieferantenbewertung nach A.5.19 stellen wir auf Anfrage weitere Informationen bereit.
Wie halte ich die Erklärung zur Anwendbarkeit mit Risikobehandlung und Nachweisen konsistent?
Nutzen Sie die Erklärung zur Anwendbarkeit nicht als isolierte Kontrollliste. Für jede Maßnahme sollte erkennbar sein, ob sie anwendbar ist, warum die Entscheidung getroffen wurde und welcher Umsetzungsstand gilt. Verknüpfen Sie diese Begründung mit den Risiken, die durch die Maßnahme behandelt werden, sowie mit Richtlinien, technischen Einstellungen oder Aufzeichnungen, die ihre Umsetzung belegen. Wenn eine Maßnahme ausgeschlossen wird, dokumentieren Sie den sachlichen Grund und prüfen Sie, ob er weiterhin zutrifft. Änderungen an Risiken, Lieferanten, Systemen oder dem Geltungsbereich können Entscheidungen verändern. Legen Sie deshalb eine verantwortliche Person und einen Überprüfungsanlass fest. Eine konsistente Zuordnung erleichtert interne Reviews und Audits, ohne automatisch zu behaupten, dass eine Kontrolle wirksam ist; die Organisation muss ihre tatsächliche Umsetzung selbst beurteilen.