
Was ISO 13485 von ISO 9001 unterscheidet
ISO 13485 ist die internationale Norm für Qualitätsmanagementsysteme in der Medizinprodukteindustrie. Sie gilt für Hersteller ebenso wie für Zulieferer, Lohnfertiger, Sterilisationsdienstleister oder Händler, die Teil der Lieferkette sind. Anders als ISO 9001 zielt sie nicht auf fortlaufende Kundenzufriedenheit, sondern auf sichere und wirksame Produkte und die Erfüllung regulatorischer Anforderungen.
Die aktuelle Fassung ISO 13485:2016 folgt noch nicht der Harmonized Structure der anderen ISO-Normen. Ihre Kapitelnummern unterscheiden sich deshalb von ISO 9001. Inhaltlich ist sie in vielen Punkten deutlich strenger: Mehr Verfahren müssen dokumentiert werden, Risikomanagement zieht sich durch den gesamten Produktlebenszyklus, und computergestützte Systeme im QM-System müssen validiert werden.
| Thema | ISO 9001 | ISO 13485 |
|---|---|---|
| Ziel | Kundenzufriedenheit und Verbesserung | Sichere, wirksame Produkte und regulatorische Konformität |
| Dokumentierte Verfahren | Wenige ausdrücklich gefordert | Zahlreiche Verfahren ausdrücklich gefordert |
| Risikomanagement | Risikobasiertes Denken | Produktrisikomanagement über den Lebenszyklus, meist nach ISO 14971 |
| Software im QM-System | Keine spezielle Anforderung | Validierung computergestützter Systeme (4.1.6) |
| Medizinprodukteakte | Nicht vorhanden | Gefordert je Produkt oder Produktfamilie (4.2.3) |
Zentrale Anforderungen
- 4 Qualitätsmanagementsystem: Rolle der Organisation festlegen, Prozesse risikobasiert steuern, Software validieren, Medizinprodukteakte führen, Dokumente und Aufzeichnungen lenken.
- 5 Verantwortung der Leitung: Qualitätspolitik, Qualitätsziele, Beauftragte der obersten Leitung, Managementbewertung mit festgelegten Eingaben.
- 6 Management von Ressourcen: Kompetenz und Schulung mit Wirksamkeitsnachweis, Infrastruktur, Arbeitsumgebung und Kontaminationskontrolle.
- 7 Produktrealisierung: Risikomanagement, Design und Entwicklung mit Verifizierung, Validierung und Design-Transfer, Beschaffung, Produktion, Kennzeichnung und Rückverfolgbarkeit.
- 8 Messung, Analyse, Verbesserung: Rückmeldungen, Reklamationsbearbeitung, Meldung an Behörden, internes Audit, Lenkung fehlerhafter Produkte, Korrektur- und Vorbeugungsmaßnahmen.
So unterstützt docxpert Ihr ISO-13485-System
Dokumentierte Verfahren, die Auditoren erwarten
ISO 13485 verlangt an vielen Stellen ein dokumentiertes Verfahren. Die folgende Auswahl zeigt die Verfahren, nach denen in Audits am häufigsten gefragt wird:
| Verfahren | Kapitel |
|---|---|
| Lenkung von Dokumenten und Aufzeichnungen | 4.2.4, 4.2.5 |
| Validierung von Software im QM-System | 4.1.6 |
| Kompetenz, Schulung und Bewusstsein | 6.2 |
| Design und Entwicklung inkl. Design-Transfer und -Änderungen | 7.3 |
| Beschaffung und Lieferantenbewertung | 7.4 |
| Rückverfolgbarkeit | 7.5.8 |
| Reklamationsbearbeitung und Meldung an Behörden | 8.2.2, 8.2.3 |
| Internes Audit | 8.2.4 |
| Lenkung fehlerhafter Produkte | 8.3 |
| Korrektur- und Vorbeugungsmaßnahmen | 8.5.2, 8.5.3 |
ISO 13485, EU MDR und ISO 14971 zusammen denken
Für Hersteller, die Produkte in der EU in Verkehr bringen, ist ISO 13485 der übliche Weg, das von der EU MDR in Artikel 10 geforderte QM-System umzusetzen. Das Produktrisikomanagement folgt in der Praxis ISO 14971. In docxpert enthalten die Vorlagen dafür gemeinsame Abschnitte: Eine Vorlage zur Medizinprodukteakte deckt sowohl 4.2.3 der ISO 13485 als auch Anhang II und III der MDR ab.
Für den US-Markt sind dieselben Vorlagen der FDA-Verordnung 21 CFR 820 zugeordnet, die seit der QMSR-Umstellung auf ISO 13485 verweist. So bauen Sie ein System auf, das mehrere Märkte bedient.
Vom Projekt zum Zertifikat
- 1
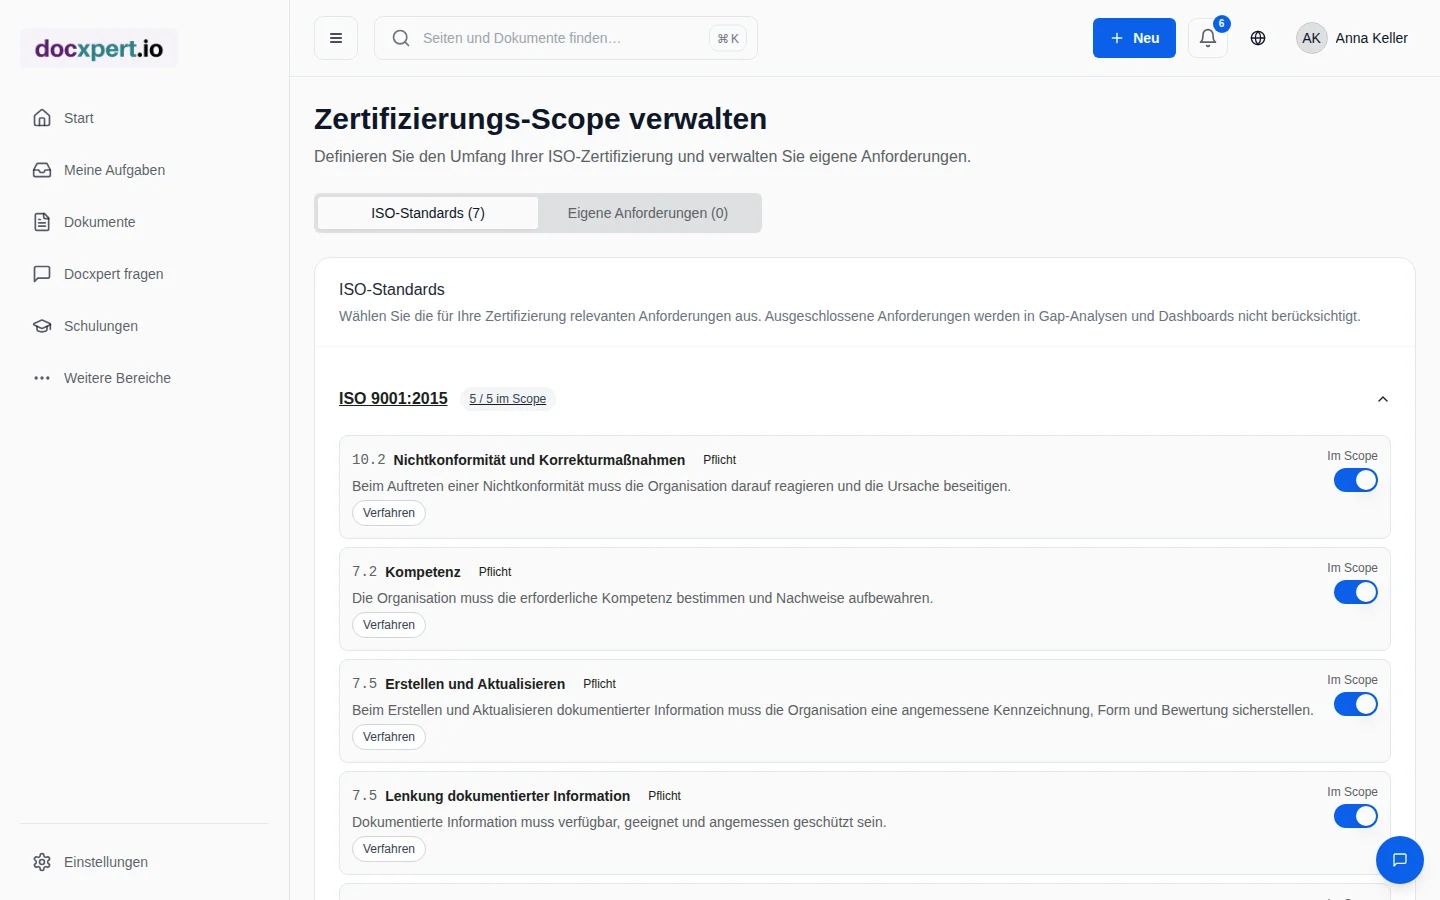
Rolle und Geltungsbereich festlegen
Hersteller, Zulieferer oder Dienstleister? Welche Produkte, Standorte und ausgelagerten Prozesse gehören dazu? Nicht anwendbare Anforderungen werden begründet ausgeschlossen.
- 2
Gap-Analyse durchführen
Vorhandene Dokumente hochladen oder importieren und gegen die Anforderungen der Norm prüfen lassen.
- 3
Verfahren und Akten aufbauen
Fehlende Verfahren aus Vorlagen erstellen, Medizinprodukteakten anlegen und Verantwortliche festlegen.
- 4
Umsetzen und Nachweise sammeln
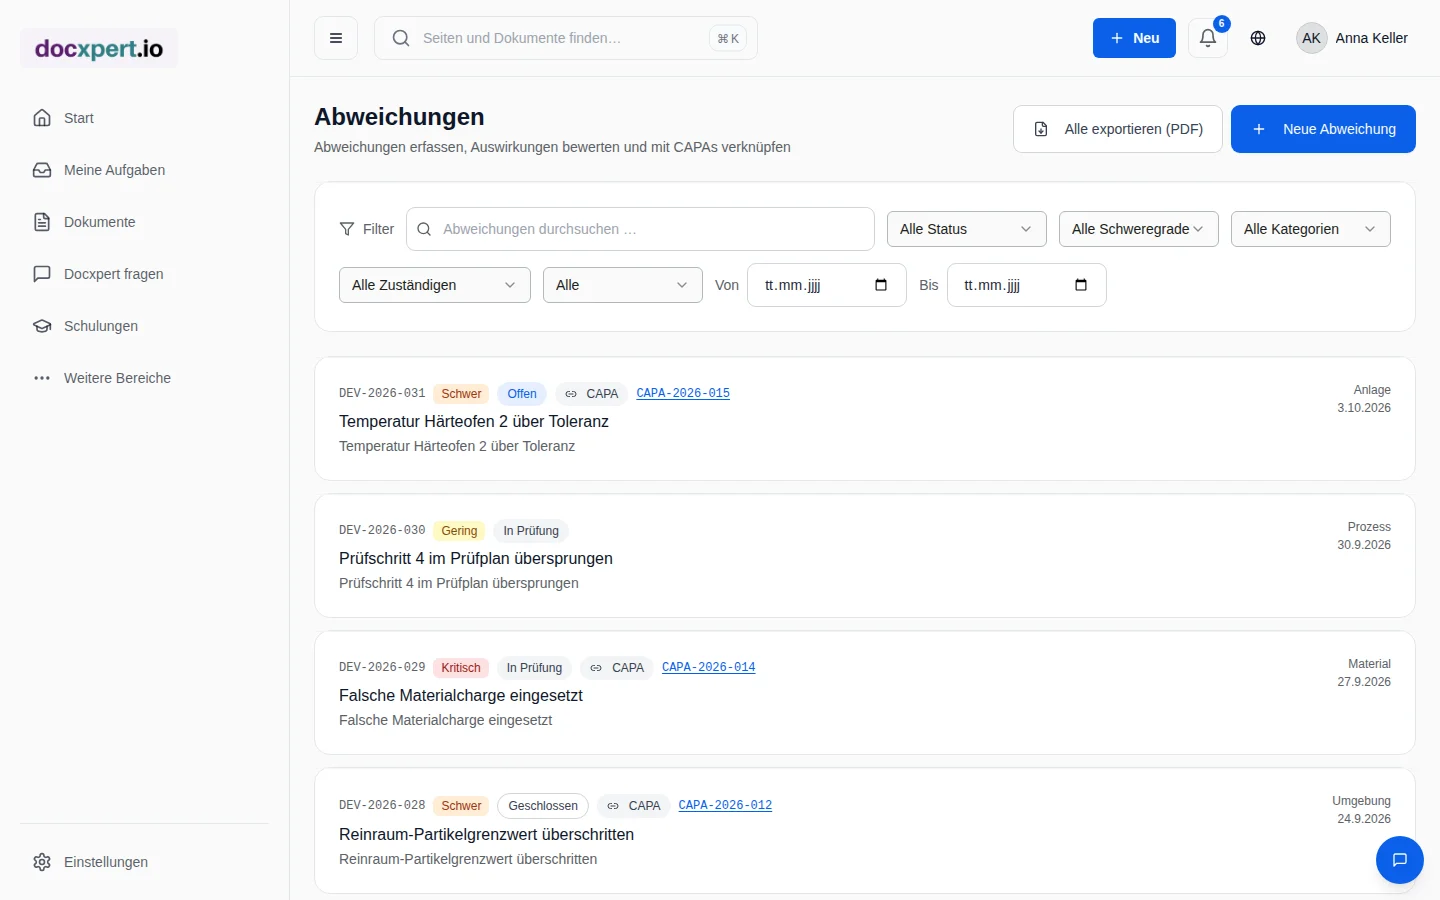
Schulungen durchführen, Lieferanten bewerten, Abweichungen und Reklamationen erfassen – mindestens einige Monate Betrieb vor dem Audit.
- 5
Internes Audit und Managementbewertung
Beide sind vor dem Zertifizierungsaudit Pflicht. Feststellungen werden als CAPA bearbeitet.
Praxistipps
- Produktfamilien bündeln: Eine Medizinprodukteakte je Produktfamilie reduziert Aufwand, wenn sich Produkte nur geringfügig unterscheiden.
- Reklamationen früh bewerten: Legen Sie fest, wann eine Reklamation meldepflichtig ist, und dokumentieren Sie die Entscheidung auch dann, wenn keine Meldung erfolgt.
- Lieferanten risikobasiert steuern: Kritische Lieferanten benötigen strengere Kontrollen als Lieferanten unkritischer Teile.
- Schulungswirksamkeit planen: Legen Sie schon bei der Schulungsplanung fest, wie Sie die Wirksamkeit nachweisen.
Für Medizintechnik-Unternehmen gibt es zusätzlich die Branchenseite Medizintechnik.
Häufige Fragen
Brauche ich ISO 13485, wenn ich die MDR erfülle?
Die MDR verlangt ein QM-System, schreibt ISO 13485 aber nicht ausdrücklich vor. Als harmonisierte Norm ist sie jedoch der übliche Weg, die Konformität nachzuweisen, und Benannte Stellen erwarten sie in der Praxis.
Muss ich docxpert selbst validieren?
Ja. ISO 13485 4.1.6 verlangt die Validierung von Software, die im QM-System verwendet wird, für Ihren konkreten Einsatzzweck. docxpert unterstützt Sie dabei mit einer Vorlage, die Validierung selbst liegt bei Ihnen.
Können Zulieferer ISO 13485 nutzen?
Ja. Auch Zulieferer, Lohnfertiger oder Dienstleister können sich zertifizieren lassen und legen dabei ihre Rolle in der Lieferkette fest.
Unterstützt docxpert elektronische Signaturen nach 21 CFR Part 11?
docxpert protokolliert Freigaben mit Person, Zeitpunkt und Audit-Trail. Ob das für Ihre Anforderungen nach Part 11 ausreicht, ist Teil Ihrer Validierung; eine Vorlage zu elektronischen Aufzeichnungen und Signaturen hilft bei der Bewertung.
Wie hängen ISO 13485 und ISO 14971 zusammen?
ISO 13485 fordert Risikomanagement in der Produktrealisierung, ISO 14971 beschreibt, wie es durchgeführt wird. Beide werden in der Praxis gemeinsam angewendet.
Wie sollte eine Organisation den Geltungsbereich ihres ISO-13485-Systems festlegen?
Beginnen Sie mit Ihrer tatsächlichen Rolle in der Lieferkette: Entwicklung, Herstellung, Sterilisation, Vertrieb oder eine andere Tätigkeit kann unterschiedliche Anforderungen auslösen. Beschreiben Sie anschließend Produktfamilien, Standorte, ausgelagerte Prozesse und die Grenzen Ihrer Verantwortung. Beziehen Sie auch Tätigkeiten ein, die zwar extern ausgeführt werden, deren Ergebnis Sie aber steuern oder prüfen müssen. Begründen Sie Ausschlüsse anhand der anwendbaren Normanforderungen, statt sie nur aus organisatorischer Bequemlichkeit vorzunehmen. Stimmen Sie den festgelegten Umfang mit Produkt- und Regulierungsverantwortlichen ab und verwenden Sie dieselbe Abgrenzung in Qualitätszielen, Verfahren und externen Aussagen. Wenn sich Portfolio, Outsourcing oder Zuständigkeit ändern, prüfen Sie die Beschreibung erneut. Ein präziser Scope hilft Teams, passende Nachweise zu sammeln, ohne Anforderungen anderer Rollen unkritisch zu übernehmen.