
Sind Sie betroffen?
Die NIS2-Richtlinie nennt Anbieter verwalteter Dienste und verwalteter Sicherheitsdienste im Bereich IKT-Dienstleistungen ausdrücklich als Sektor. Ob Ihr Unternehmen erfasst ist, hängt vor allem von der Größe und vom nationalen Umsetzungsgesetz ab. In Deutschland regelt das neu gefasste BSI-Gesetz Registrierung, Pflichten und Meldungen.
- Direkt betroffen: Ihr Unternehmen fällt nach Sektor und Größe unter das Gesetz. Dann gelten Registrierung, Risikomanagementmaßnahmen, Meldepflichten und die Verantwortung der Geschäftsleitung.
- Indirekt betroffen: Ihre Kunden sind betroffen und verlangen Nachweise zur Sicherheit in der Lieferkette, etwa Fragebögen, Vertragsklauseln oder Audits.
- Noch unklar: Prüfen Sie die Betroffenheit dokumentiert und wiederholen Sie die Prüfung, wenn sich Größe oder Leistungsangebot ändern.
Was NIS2 von IT-Dienstleistern verlangt
| Pflicht | Inhalt | Typischer Nachweis |
|---|---|---|
| Governance | Die Geschäftsleitung billigt die Risikomanagementmaßnahmen, überwacht ihre Umsetzung und nimmt an Schulungen teil. | Beschluss, Schulungsnachweis der Leitung |
| Risikomanagement (Artikel 21) | Angemessene Maßnahmen von Risikoanalyse über Vorfallbehandlung, Kontinuität, Lieferkette und Kryptografie bis Zugriffskontrolle und Multi-Faktor-Authentifizierung. | Richtlinien, Risikoanalyse, Maßnahmenplan |
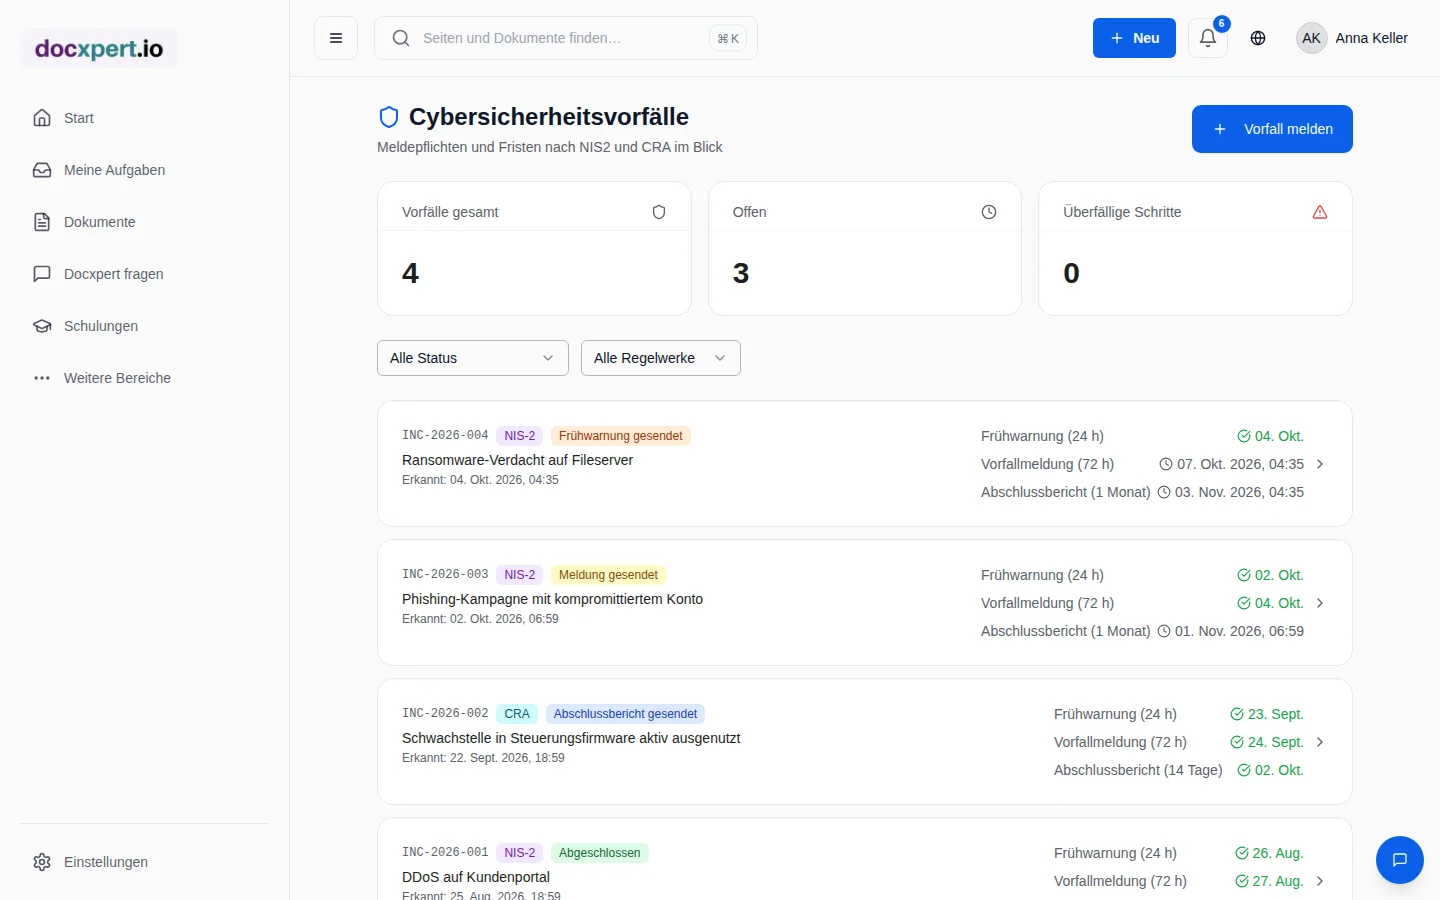
| Meldepflichten (Artikel 23) | Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussbericht binnen eines Monats bei erheblichen Vorfällen. | Vorfallprotokoll mit Zeitpunkten und Inhalten |
| Registrierung | Registrierung bei der zuständigen Behörde, in Deutschland beim BSI. | Registrierungsbestätigung |
Für Dienstleister ist die Lieferkette besonders wichtig: Sie sind oft das Glied, über das Angreifer zu vielen Kunden gelangen. Kunden erwarten deshalb Nachweise zu Zugriffskontrolle, Patch-Management, Protokollierung und Vorfallmeldung an sie selbst. Mehr zur Meldestrecke im Ratgeber NIS2 Meldepflicht.
Was Kunden von Dienstleistern verlangen
Auch wenn Ihr Unternehmen selbst nicht unter das Gesetz fällt, landen die Anforderungen über Verträge und Fragebögen bei Ihnen. Typische Fragen betroffener Kunden sind:
- Wie werden privilegierte Zugänge zu unseren Systemen vergeben, überwacht und entzogen?
- Nutzen Sie Multi-Faktor-Authentifizierung für alle Fernzugriffe?
- Wie schnell informieren Sie uns über einen Sicherheitsvorfall, der unsere Daten oder Systeme betreffen kann?
- Wie werden Schwachstellen und Patches in den von Ihnen betreuten Systemen behandelt?
- Welche Unterauftragnehmer setzen Sie ein, und wie stellen Sie deren Sicherheit sicher?
- Wie stellen Sie den Betrieb bei einem Ausfall Ihrer eigenen Systeme sicher, und wie oft testen Sie das?
Wer diese Antworten als freigegebene Richtlinien und gelebte Abläufe vorweisen kann, beantwortet Fragebögen schneller und hebt sich im Wettbewerb ab. Halten Sie die Antworten aktuell, denn Kunden fragen meist jährlich erneut nach und vergleichen mit dem Vorjahr.
ISO 27001 als Grundlage
Viele IT-Dienstleister haben bereits ein ISMS nach ISO/IEC 27001 oder planen eines, weil Kunden das Zertifikat verlangen. Ein ISMS deckt einen großen Teil der Risikomanagementmaßnahmen nach Artikel 21 ab, aber nicht alles: Meldefristen, Registrierung und die persönliche Verantwortung der Leitung kommen hinzu. Umgekehrt verlangt NIS2 kein Zertifikat. Ein gut dokumentiertes ISMS ohne Zertifizierung kann genügen, wenn es die Maßnahmen nachweislich umsetzt; viele Kunden verlangen das Zertifikat aber trotzdem, weil es ihnen eigene Prüfungen erspart. Wie weit sich beides überschneidet, zeigt der Vergleich NIS2 und ISO 27001.
So unterstützt docxpert IT-Dienstleister
In fünf Schritten zum Nachweis
- 1
Betroffenheit prüfen und festhalten
Nutzen Sie die Vorlage zur NIS-2-Betroffenheit und dokumentieren Sie das Ergebnis mit Datum und Begründung.
- 2
Gap-Analyse durchführen
Wählen Sie NIS2 und ISO/IEC 27001 als Normen und prüfen Sie, welche Anforderungen Ihre vorhandenen Dokumente bereits abdecken.
- 3
Lücken schließen
Erzeugen Sie fehlende Richtlinien aus Vorlagen oder dem Startpaket, lassen Sie sie prüfen und geben Sie sie frei.
- 4
Meldestrecke üben
Legen Sie einen Testvorfall an und spielen Sie Frühwarnung, Meldung und Abschlussbericht einmal durch.
- 5
Leitung einbinden
Lassen Sie die Maßnahmen von der Geschäftsleitung billigen und belegen Sie deren Schulung.
Häufige Fragen
Fallen alle Managed Service Provider unter NIS2?
Nein. Entscheidend sind vor allem Größe und nationales Recht. Kleinere Anbieter sind oft nicht direkt erfasst, müssen aber Anforderungen ihrer betroffenen Kunden erfüllen.
Reicht ein ISO-27001-Zertifikat für NIS2?
Es deckt viele Risikomanagementmaßnahmen ab, aber nicht die Meldepflichten, die Registrierung und die besonderen Pflichten der Geschäftsleitung. Diese müssen zusätzlich geregelt werden.
Meldet docxpert Vorfälle an das BSI?
Nein. docxpert berechnet die Fristen, erinnert an offene Stufen und dokumentiert, was wann gemeldet wurde. Die Meldung selbst erfolgt über die Meldewege der Behörde.
Kann ich NIS2 und ISO 27001 gemeinsam abbilden?
Ja. Beide Kataloge sind in docxpert enthalten, und ein Dokument kann Anforderungen beider Regelwerke zugeordnet werden.