
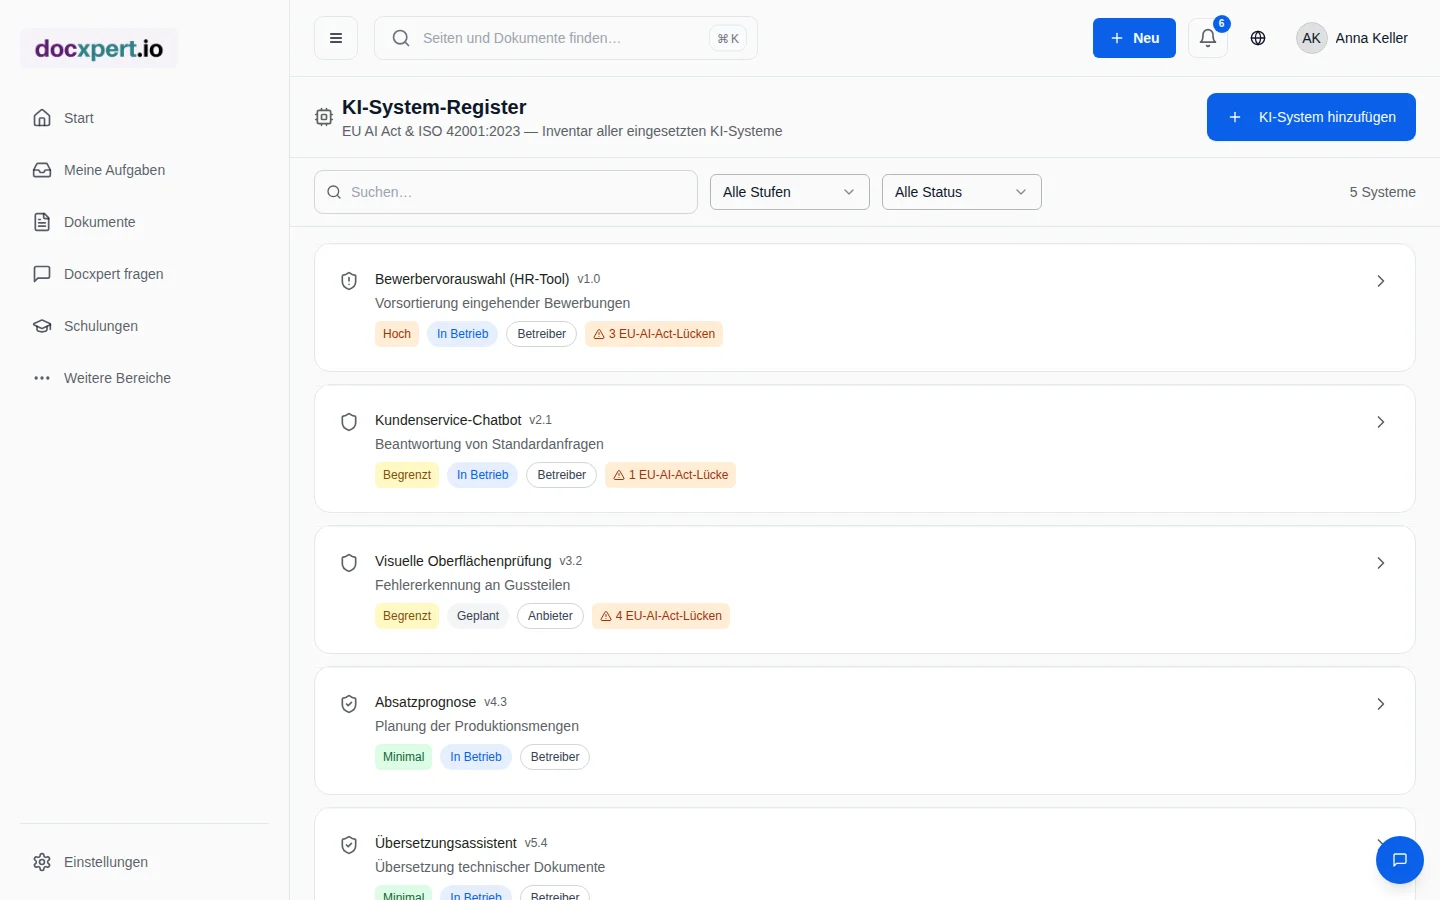
Erst die Rolle, dann die Pflichten
Der EU AI Act verteilt Pflichten nach Rolle. Softwareunternehmen sind oft beides: Betreiber von KI-Werkzeugen im eigenen Haus und Anbieter von KI-Funktionen im eigenen Produkt. Wer ein Sprachmodell eines Drittanbieters in sein Produkt einbaut und unter eigenem Namen anbietet, ist für dieses KI-System in der Regel Anbieter. Wer dagegen nur intern ein KI-Werkzeug für Übersetzungen oder Programmierhilfe nutzt, ist Betreiber. Beide Rollen können im selben Unternehmen nebeneinander bestehen und sollten im Register getrennt erfasst werden, damit klar ist, welche Pflichten wo greifen.
| Rolle | Typischer Fall im Softwareunternehmen | Schwerpunkt der Pflichten |
|---|---|---|
| Anbieter | KI-Funktion im eigenen Produkt, etwa ein Assistent, eine Empfehlung oder eine automatische Bewertung | Risikoeinstufung, Transparenz, bei Hochrisiko umfangreiche technische Dokumentation und Konformitätsbewertung |
| Betreiber | Interne Nutzung von KI, etwa für Support, Entwicklung oder Personalauswahl | KI-Kompetenz, bestimmungsgemäße Nutzung, bei Hochrisiko menschliche Aufsicht und Protokolle |
| Anbieter eines Modells mit allgemeinem Verwendungszweck | Eigenes Basismodell, das anderen bereitgestellt wird | Eigene Pflichten seit 2. August 2025 |
Was wann gilt
- Seit 2. Februar 2025: Verbote bestimmter Praktiken und Pflicht zur KI-Kompetenz der Beschäftigten.
- Seit 2. August 2025: Pflichten für Anbieter von Modellen mit allgemeinem Verwendungszweck.
- Seit 2. August 2026: Transparenzpflichten, etwa der Hinweis, dass Nutzer mit einem KI-System interagieren.
- Ab 2. Dezember 2027: Hochrisiko-Systeme nach Anhang III, etwa KI für Personalauswahl oder Kreditwürdigkeit. Der Termin wurde durch den Digital-Omnibus zur KI verschoben.
- Ab 2. August 2028: Hochrisiko-KI als Sicherheitsbauteil von Produkten nach Anhang I.
Für Software mit digitalen Elementen kommt der Cyber Resilience Act hinzu, dessen Meldepflichten für aktiv ausgenutzte Schwachstellen vor den übrigen Pflichten gelten. Details zur Inventur stehen im Ratgeber EU AI Act Pflichten für Unternehmen.
Was Kunden fragen
Noch bevor Behörden prüfen, prüfen Kunden. Einkaufsabteilungen und Datenschutzbeauftragte schicken Fragebögen zur KI-Nutzung. Typische Fragen:
- Welche KI-Funktionen enthält das Produkt, und können sie abgeschaltet werden?
- Welche Modelle und Anbieter nutzen Sie, und werden Kundendaten zum Training verwendet?
- Wie stufen Sie die Funktionen nach EU AI Act ein, und wie begründen Sie das?
- Wie stellen Sie menschliche Kontrolle bei Entscheidungen mit Auswirkungen auf Personen sicher?
- Wie werden Fehler, Verzerrungen und Vorfälle erkannt und behandelt?
- Haben Sie ein KI-Managementsystem oder planen Sie eine Zertifizierung nach ISO/IEC 42001?
Wer diese Antworten aus einem gepflegten Register und freigegebenen Richtlinien ableitet, antwortet schneller, widerspruchsfrei und muss nicht jeden Fragebogen neu recherchieren. Eine Zertifizierung nach ISO 42001 kann zusätzlich Vertrauen schaffen, ist aber keine Voraussetzung des AI Act.
Ein Beispiel aus der Praxis
Ein Anbieter von Personalsoftware ergänzt seine Bewerberverwaltung um eine KI-Funktion, die Lebensläufe nach Passung zur Stelle sortiert. Damit fällt die Funktion sehr wahrscheinlich unter die Hochrisiko-Anwendungsfälle nach Anhang III. Ab dem 2. Dezember 2027 braucht der Anbieter ein Risikomanagement, technische Dokumentation, Protokollierung, Vorgaben zur menschlichen Aufsicht und eine Konformitätsbewertung.
Das klingt weit weg, beeinflusst aber schon heute die Produktentwicklung: Daten, Protokolle und Erklärbarkeit lassen sich schwer nachrüsten. Das Unternehmen erfasst die Funktion deshalb jetzt im Register, legt die Risikoklasse mit nachvollziehbarer Begründung fest, startet frühzeitig die technische Dokumentation aus der Vorlage und beantwortet Kundenfragen mit Verweis auf diesen Stand.
So unterstützt docxpert Softwareanbieter
Einstieg in vier Wochen
- 1
Woche 1: Inventur
Alle KI-Funktionen im Produkt und alle intern genutzten KI-Werkzeuge im Register erfassen, auch eingekaufte Software mit KI-Funktionen.
- 2
Woche 2: Rolle und Risikoklasse
Je System Rolle und Risikoklasse bestimmen und begründen. Grenzfälle mit der Rechtsabteilung klären.
- 3
Woche 3: Richtlinien
KI-Richtlinie, Transparenzhinweise und Regeln für menschliche Aufsicht aus Vorlagen erstellen, prüfen und freigeben.
- 4
Woche 4: Kompetenz und Kundennachweise
Schulung zur KI-Kompetenz ausrollen und eine Standardantwort für Kundenfragebögen aus den freigegebenen Dokumenten ableiten.
Häufige Fragen
Bin ich Anbieter, wenn ich ein fremdes Sprachmodell in mein Produkt einbaue?
Für das KI-System, das Sie unter eigenem Namen anbieten, in der Regel ja. Die Pflichten für das Basismodell selbst trägt dessen Anbieter. Prüfen Sie den Einzelfall rechtlich.
Brauche ich eine ISO-42001-Zertifizierung für den AI Act?
Nein. Der AI Act verlangt keine Zertifizierung nach ISO/IEC 42001. Ein KI-Managementsystem hilft aber, Pflichten strukturiert umzusetzen und Kunden Nachweise zu liefern.
Wann gelten die Hochrisiko-Pflichten?
Nach dem Digital-Omnibus zur KI gelten sie für Systeme nach Anhang III ab dem 2. Dezember 2027 und für Sicherheitsbauteile nach Anhang I ab dem 2. August 2028.
Kann docxpert die Risikoklasse automatisch bestimmen?
Nein. Sie bestimmen und begründen die Risikoklasse selbst. docxpert dokumentiert die Entscheidung und zeigt die daraus folgenden Anforderungen.