
Der EU AI Act in Kürze
Die Verordnung (EU) 2024/1689 – der EU AI Act – ist das erste umfassende Gesetz zur Regulierung künstlicher Intelligenz. Sie gilt unmittelbar in allen Mitgliedstaaten und folgt einem risikobasierten Ansatz: Je höher das Risiko eines KI-Systems für Gesundheit, Sicherheit und Grundrechte, desto strenger die Pflichten. Die meisten KI-Anwendungen im Unternehmensalltag fallen in niedrige Risikoklassen – aber einige Pflichten gelten für alle.
Betroffen sind nicht nur Entwickler von KI. Auch Unternehmen, die KI-Systeme lediglich einsetzen – etwa einen Chat-Assistenten, ein Bewerbermanagement mit KI-Funktionen oder eine Software zur Qualitätsprüfung mit Bilderkennung –, haben Pflichten als Betreiber.
Die gestaffelten Fristen
| Datum | Was gilt |
|---|---|
| 1. August 2024 | Inkrafttreten der Verordnung |
| 2. Februar 2025 | Verbotene Praktiken (Art. 5) und Pflicht zur KI-Kompetenz (Art. 4) |
| 2. August 2025 | Pflichten für KI-Modelle mit allgemeinem Verwendungszweck, Governance, Sanktionen |
| 2. August 2026 | Großteil der übrigen Pflichten, u. a. Hochrisiko-Systeme nach Anhang III und Transparenzpflichten (Art. 50) |
| 2. August 2027 | Hochrisiko-KI als Sicherheitsbauteil von Produkten nach Anhang I |
Welche Rolle hat Ihr Unternehmen?
Die Pflichten hängen von Ihrer Rolle in Bezug auf das jeweilige KI-System ab. Ein Unternehmen kann für verschiedene Systeme unterschiedliche Rollen haben – die Einordnung erfolgt deshalb je System:
| Rolle | Wer? | Typische Pflichten |
|---|---|---|
| Anbieter | Entwickelt ein KI-System oder lässt es entwickeln und bringt es unter eigenem Namen in Verkehr | Bei Hochrisiko: Risikomanagement, Daten-Governance, technische Dokumentation, Konformitätsbewertung, QM-System |
| Betreiber | Setzt ein KI-System in eigener Verantwortung beruflich ein | KI-Kompetenz, bestimmungsgemäße Nutzung, menschliche Aufsicht, Protokolle, Information der Beschäftigten |
| Einführer | Bringt ein KI-System eines Anbieters aus einem Drittland in der EU in Verkehr | Prüfung der Konformität vor dem Inverkehrbringen |
| Händler | Stellt ein KI-System auf dem Markt bereit | Prüfung von Kennzeichnung und Unterlagen |
Achtung: Wer ein Hochrisiko-System wesentlich verändert, für einen anderen Hochrisiko-Zweck einsetzt oder unter eigenem Namen anbietet, kann selbst zum Anbieter werden.
Die Risikoklassen
| Klasse | Beispiele | Folge |
|---|---|---|
| Verboten (Art. 5) | Social Scoring, manipulative Techniken, Emotionserkennung am Arbeitsplatz (mit Ausnahmen), ungezieltes Auslesen von Gesichtsbildern | Einsatz untersagt |
| Hochrisiko (Art. 6, Anhang I und III) | KI in Bewerberauswahl und Personalentscheidungen, Kreditwürdigkeitsprüfung, kritische Infrastruktur, Sicherheitsbauteile von Produkten | Umfangreiche Pflichten für Anbieter und Betreiber |
| Transparenzpflichten (Art. 50) | Chatbots, KI-generierte Inhalte, Deepfakes | Kennzeichnung und Information der Betroffenen |
| Minimales Risiko | Spamfilter, KI-gestützte Rechtschreibprüfung, Empfehlungen in Fachsoftware | Keine besonderen Pflichten außer KI-Kompetenz |
KI-Kompetenz nach Artikel 4
Seit dem 2. Februar 2025 müssen Anbieter und Betreiber Maßnahmen ergreifen, damit ihr Personal und andere Personen, die in ihrem Auftrag mit KI-Systemen umgehen, über ein ausreichendes Maß an KI-Kompetenz verfügen. Das gilt unabhängig von der Risikoklasse – also auch für den Einsatz allgemeiner Assistenten.
- Grundlagen: Was kann KI, wo liegen Grenzen, wie entstehen Fehler und Verzerrungen?
- Regeln im Unternehmen: Welche Tools sind freigegeben, welche Daten dürfen eingegeben werden?
- Rollenbezogene Vertiefung: Wer KI-Ergebnisse für Entscheidungen nutzt, braucht mehr Wissen als gelegentliche Nutzer.
- Nachweis: Schulungen dokumentieren, regelmäßig auffrischen, neue Tools einbeziehen.
Schulungen mit Quiz und Zertifikat über die Schulungsverwaltung liefern einen nachvollziehbaren Nachweis.
Das KI-Inventar: der erste Schritt
Ohne zu wissen, welche KI-Systeme im Unternehmen genutzt werden, lassen sich Rolle und Risikoklasse nicht bestimmen. Ein KI-Inventar ist deshalb die Grundlage aller weiteren Schritte – auch wenn der AI Act es nicht ausdrücklich vorschreibt.
- 1
Systeme sammeln
Fachbereiche, IT und Einkauf befragen: Welche Tools, Plattformen und Softwarefunktionen nutzen KI? Auch KI-Funktionen in bestehender Standardsoftware zählen.
- 2
Zweck und Nutzung beschreiben
Wofür wird das System eingesetzt, wer nutzt es, welche Entscheidungen beeinflusst es, welche Daten werden verarbeitet?
- 3
Rolle bestimmen
Sind Sie Anbieter, Betreiber oder beides?
- 4
Risikoklasse einordnen
Erst verbotene Praktiken, dann Hochrisiko nach Anhang I und III, dann Transparenzpflichten prüfen. Begründung dokumentieren.
- 5
Pflichten ableiten
Je System die geltenden Pflichten und Verantwortlichen festhalten.
- 6
Aktuell halten
Ein Freigabeprozess für neue KI-Tools sorgt dafür, dass das Inventar vollständig bleibt.
| Feld im Inventar | Beispiel |
|---|---|
| Name und Anbieter | Chat-Assistent, Anbieter X |
| Zweck | Entwürfe für Kundenantworten |
| Rolle | Betreiber |
| Risikoklasse | Transparenzpflicht / minimales Risiko |
| Verarbeitete Daten | Kundenanfragen ohne besondere Kategorien |
| Verantwortliche Person | Leitung Kundenservice |
| Maßnahmen | Nutzungsrichtlinie, Schulung, Kennzeichnung KI-generierter Antworten |
Eine KI-Nutzungsrichtlinie aufsetzen
Neben Inventar und Schulung ist eine kurze Nutzungsrichtlinie das wirksamste Mittel, um KI im Unternehmen zu steuern. Sie sollte mindestens festlegen, welche KI-Tools freigegeben sind, welche Daten eingegeben werden dürfen und welche nicht – etwa Geschäftsgeheimnisse oder personenbezogene Daten –, wie KI-Ergebnisse zu prüfen und zu kennzeichnen sind und wer über die Freigabe neuer Tools entscheidet. Verteilen Sie die Richtlinie mit Lesebestätigung und behandeln Sie sie in der Schulung zur KI-Kompetenz.
Pflichten als Betreiber von Hochrisiko-KI
- Technische und organisatorische Maßnahmen, um das System gemäß Betriebsanleitung zu nutzen.
- Menschliche Aufsicht durch kompetente, geschulte Personen mit der nötigen Befugnis.
- Relevanz und Repräsentativität der Eingabedaten sicherstellen, soweit sie kontrolliert werden.
- Betrieb überwachen und Anbieter sowie Behörden bei Risiken oder schwerwiegenden Vorfällen informieren.
- Automatisch erzeugte Protokolle mindestens sechs Monate aufbewahren.
- Beschäftigte und ihre Vertretungen informieren, bevor ein Hochrisiko-System am Arbeitsplatz eingesetzt wird.
- In bestimmten Fällen – etwa bei öffentlichen Stellen, Kreditwürdigkeit oder Versicherungen – eine Grundrechte-Folgenabschätzung durchführen (Art. 27).
Sanktionen
| Verstoß | Höchstbetrag |
|---|---|
| Verbotene Praktiken | 35 Mio. € oder 7 % des weltweiten Jahresumsatzes |
| Andere Pflichten, u. a. für Hochrisiko-Systeme und Transparenz | 15 Mio. € oder 3 % |
| Falsche oder unvollständige Angaben gegenüber Behörden | 7,5 Mio. € oder 1 % |
Für kleine und mittlere Unternehmen einschließlich Start-ups gilt jeweils der niedrigere der beiden Beträge.
EU AI Act und ISO 42001
Die Norm ISO/IEC 42001 beschreibt ein KI-Managementsystem. Sie ist freiwillig, hilft aber, die Pflichten des AI Act organisiert umzusetzen: KI-Politik, Rollen, Risiko- und Folgenabschätzung, Lebenszyklus, Daten und menschliche Aufsicht. Unternehmen mit bestehendem ISO-9001- oder ISO-27001-System können viele Strukturen wiederverwenden.
Der EU AI Act in docxpert
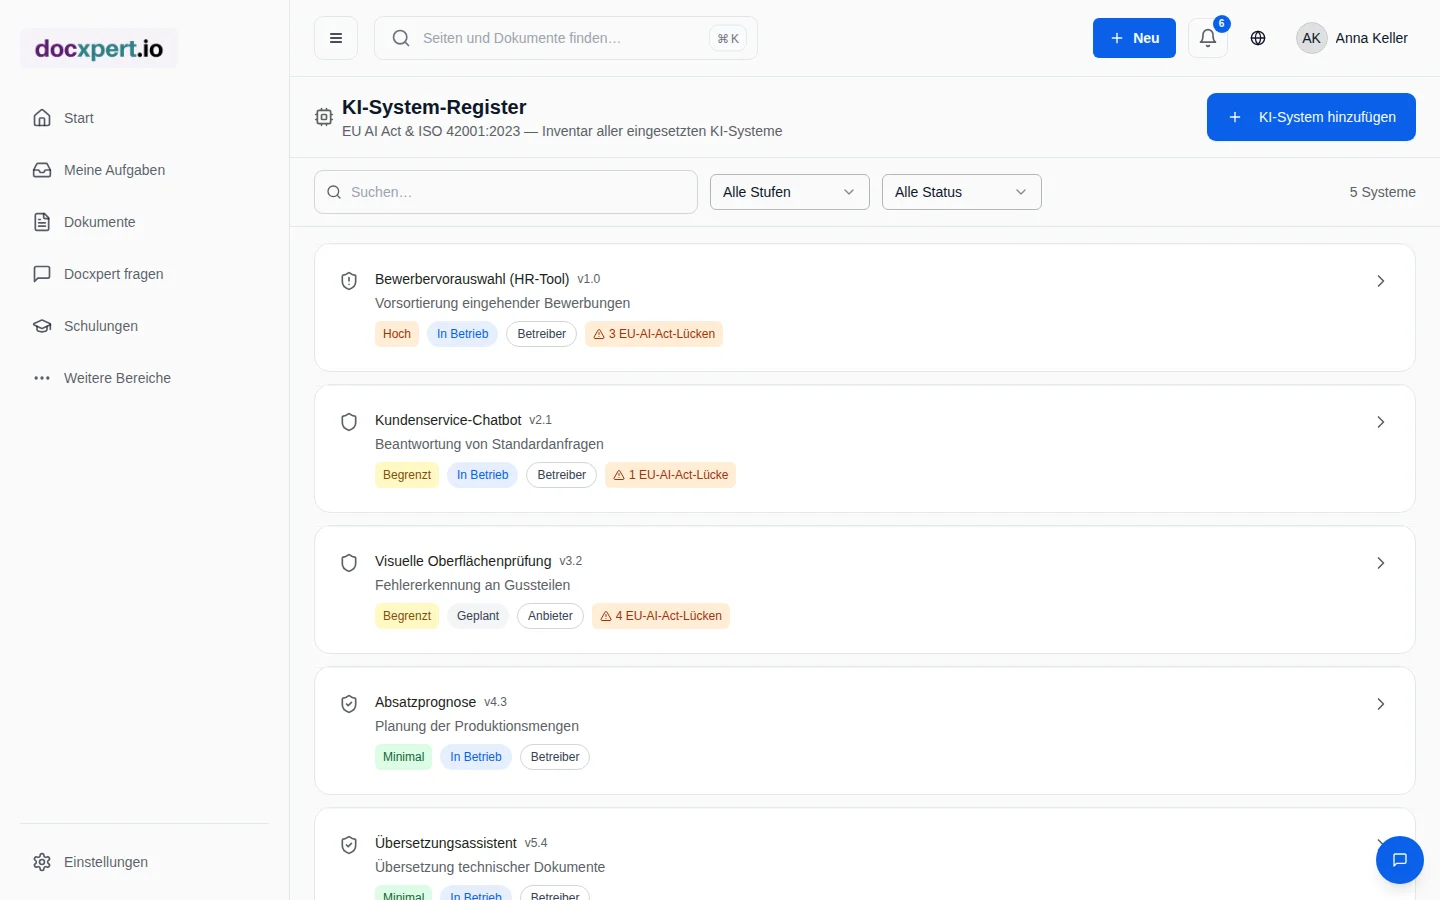
Das KI-Register in docxpert erfasst alle KI-Systeme mit Zweck, Rolle, Risikoklasse und verknüpften Nachweisen. Für den EU AI Act sind ein Anforderungskatalog für die Gap-Analyse und neun Vorlagen hinterlegt, darunter KI-Inventar und Risikoklassifizierung, KI-Risiko- und Folgenabschätzung, KI-Lebenszyklus mit menschlicher Aufsicht und technische Dokumentation für Hochrisiko-KI.
Häufige Fragen
Gilt der EU AI Act auch, wenn wir nur ChatGPT nutzen?
Ja. Als Betreiber müssen Sie mindestens für KI-Kompetenz Ihrer Beschäftigten sorgen. Je nach Einsatz können Transparenzpflichten hinzukommen. Ein Hochrisiko-Einsatz liegt bei allgemeiner Textunterstützung in der Regel nicht vor.
Ist ein KI-Inventar Pflicht?
Der AI Act schreibt es nicht ausdrücklich vor. Ohne Inventar lassen sich Rollen und Risikoklassen aber nicht bestimmen – es ist deshalb der praktisch notwendige erste Schritt.
Seit wann gilt die Pflicht zur KI-Kompetenz?
Seit dem 2. Februar 2025. Sie gilt für Anbieter und Betreiber unabhängig von der Risikoklasse.
Ist KI im Bewerbermanagement Hochrisiko?
KI-Systeme, die zur Auswahl von Bewerbern, zur Bewertung oder für Entscheidungen über Beförderung und Kündigung eingesetzt werden, sind nach Anhang III in der Regel Hochrisiko-Systeme.
Was passiert bei Verstößen?
Es drohen Bußgelder von bis zu 35 Mio. € oder 7 % des weltweiten Umsatzes bei verbotenen Praktiken und bis zu 15 Mio. € oder 3 % bei anderen Verstößen. Für KMU gilt jeweils der niedrigere Betrag.
Brauchen wir eine KI-Richtlinie?
Sie ist nicht ausdrücklich vorgeschrieben, aber dringend zu empfehlen. Eine Richtlinie legt fest, welche Tools erlaubt sind, welche Daten eingegeben werden dürfen und wer neue KI-Anwendungen freigibt.
Wie hängen AI Act und DSGVO zusammen?
Beide gelten nebeneinander. Verarbeitet ein KI-System personenbezogene Daten, gelten zusätzlich die Pflichten der DSGVO – etwa Rechtsgrundlage, Transparenz und gegebenenfalls eine Datenschutz-Folgenabschätzung.
Was ist der Unterschied zwischen Anbieter und Betreiber?
Der Anbieter entwickelt ein KI-System und bringt es in Verkehr. Der Betreiber setzt es in eigener Verantwortung ein. Die meisten Unternehmen sind Betreiber; wer eigene KI-Lösungen anbietet, ist zusätzlich Anbieter.
Wie erfasse ich KI-Funktionen, die in vorhandener Unternehmenssoftware eingebaut sind?
Fragen Sie Fachbereiche, IT und Einkauf nicht nur nach separat beschafften KI-Produkten. Prüfen Sie auch aktivierte Funktionen in Bürosoftware, Kundenmanagement, Personalwerkzeugen und Analyseplattformen. Erfassen Sie Anbieter, Funktion, vorgesehenen Zweck, Nutzerkreis, Datenarten und ob die Organisation Einstellungen oder Ausgaben beeinflussen kann. Entscheidend ist die konkrete Nutzung, nicht allein die Produktbezeichnung: Eine optionale Funktion kann ungenutzt sein oder einen relevanten Prozess verändern. Klären Sie mit dem Anbieter verfügbare Informationen zu Modell, Grenzen und Nutzungsbedingungen und dokumentieren Sie offene Punkte. Prüfen Sie Datenschutz, Informationssicherheit und die Rolle Ihrer Organisation gemeinsam mit den Fachverantwortlichen. Legen Sie fest, wer neue Funktionen freigibt und wann ein bestehender Registereintrag erneut bewertet wird. So wird das Inventar mit der tatsächlichen Nutzung abgeglichen, statt nur bei zentralen IT-Beschaffungen zu beginnen.