
Was ISO 42001 regelt
ISO/IEC 42001 legt Anforderungen an ein Managementsystem für künstliche Intelligenz fest. Sie gilt für Organisationen, die KI-Systeme entwickeln, bereitstellen oder nutzen – unabhängig von Größe und Branche. Ziel ist ein verantwortungsvoller Umgang mit KI: Risiken für Organisation, Betroffene und Gesellschaft sollen erkannt und gesteuert werden, ohne Innovation unnötig zu bremsen.
Die Norm folgt der Harmonized Structure und lässt sich deshalb gut mit ISO 27001 und ISO 9001 kombinieren. Ergänzt werden die Kapitel 4 bis 10 durch Anhang A mit 38 Maßnahmen in neun Themenbereichen – von KI-Richtlinien über Ressourcen, Folgenabschätzung und Lebenszyklus bis zu Daten, Information der Betroffenen, Nutzung und Beziehungen zu Dritten.
Die Anforderungen im Überblick
| Bereich | Anforderung | Typischer Nachweis |
|---|---|---|
| 4 Kontext | Rolle der Organisation (Anbieter, Betreiber, Nutzer), interessierte Parteien, Geltungsbereich | Kontextanalyse, KI-Inventar |
| 5 Führung | KI-Politik, Rollen und Verantwortlichkeiten | Freigegebene KI-Politik |
| 6.1.2 | KI-Risikobeurteilung | Methode und Ergebnisse |
| 6.1.3 | KI-Risikobehandlung, Erklärung zur Anwendbarkeit | Behandlungsplan, SoA für Anhang A |
| 6.1.4 | KI-Systemfolgenabschätzung | Folgenabschätzung je System |
| 7 | Ressourcen, Kompetenz, Bewusstsein, Dokumentation | Schulungsnachweise, gelenkte Dokumente |
| 8 | Betrieb: Risikobeurteilung, -behandlung und Folgenabschätzung durchführen | Aktualisierte Bewertungen |
| 9, 10 | Überwachung, internes Audit, Managementbewertung, Verbesserung | Kennzahlen, Auditberichte, CAPA |
Risikobeurteilung und Folgenabschätzung
Eine Besonderheit von ISO 42001 ist die Unterscheidung zwischen Risikobeurteilung und Systemfolgenabschätzung. Die Risikobeurteilung betrachtet Risiken für die Ziele der Organisation. Die Folgenabschätzung blickt nach außen: Welche Auswirkungen kann ein KI-System auf Einzelpersonen, Gruppen und die Gesellschaft haben – etwa durch Diskriminierung, fehlende Transparenz, Sicherheitsrisiken oder Eingriffe in Grundrechte?
- Zweck und Kontext: Wofür wird das System eingesetzt, wer ist betroffen, welche Entscheidungen beeinflusst es?
- Daten: Herkunft, Qualität, Repräsentativität und mögliche Verzerrungen der Trainings- und Eingabedaten.
- Menschliche Aufsicht: Wer prüft Ergebnisse, wer kann eingreifen, wie werden Fehler erkannt?
- Transparenz: Wissen Betroffene, dass KI im Spiel ist, und können sie Entscheidungen nachvollziehen?
- Robustheit und Sicherheit: Wie verhält sich das System bei unerwarteten Eingaben oder Angriffen?
In docxpert stehen dafür die Vorlagen „KI-Risiko- & Folgenabschätzung“ und „KI-Lebenszyklus, Daten & menschliche Aufsicht“ bereit.
So unterstützt docxpert Ihr AIMS
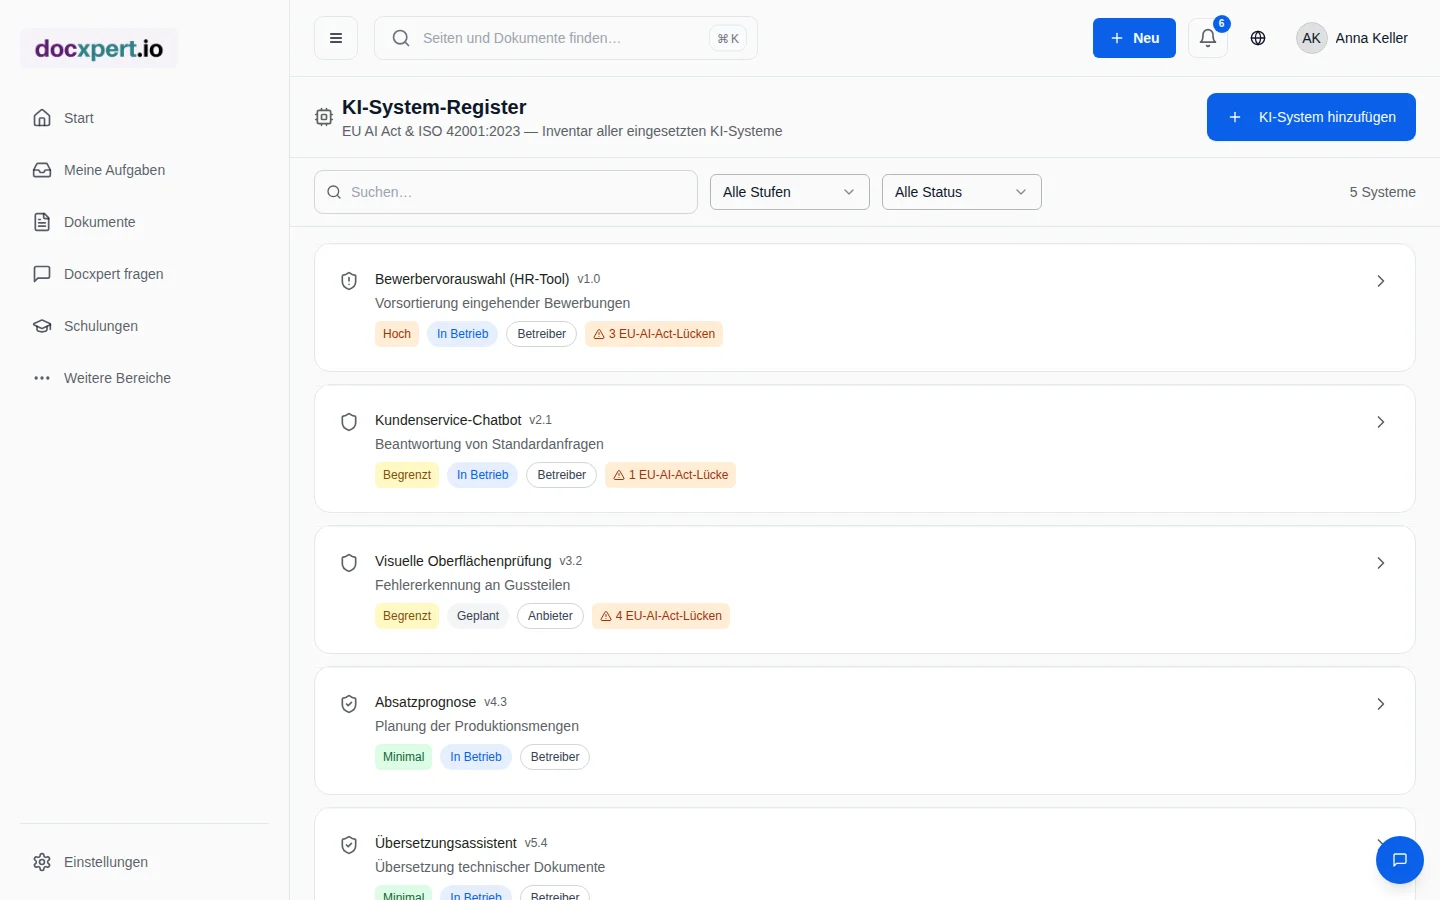
In fünf Schritten zum KI-Managementsystem
- 1
KI-Inventar erstellen
Alle eingesetzten und entwickelten KI-Systeme erfassen – auch Assistenten in Standardsoftware und frei genutzte Tools.
- 2
Rolle und Geltungsbereich festlegen
Je System klären, ob Sie Anbieter, Betreiber oder Nutzer sind, und den Geltungsbereich des AIMS bestimmen.
- 3
Politik und Verantwortlichkeiten
Eine KI-Politik verabschieden, Rollen für KI-Governance benennen und Freigabeprozesse für neue KI-Systeme einführen.
- 4
Bewerten und Maßnahmen festlegen
Risikobeurteilung und Folgenabschätzung durchführen, Anhang-A-Maßnahmen auswählen und in der SoA begründen.
- 5
Schulen, überwachen, verbessern
KI-Kompetenz aufbauen, Systeme im Betrieb überwachen, intern auditieren und in der Managementbewertung bewerten.
Der Ratgeber EU AI Act KI-Inventar und die Checkliste EU AI Act helfen beim Einstieg.
Praxistipps
- Schatten-KI sichtbar machen: Fragen Sie Fachbereiche aktiv, welche KI-Tools sie nutzen. Viele Systeme kommen über Standardsoftware ins Haus.
- Freigabe vor Nutzung: Ein einfacher Prozess für neue KI-Tools verhindert, dass das Inventar veraltet.
- Mit bestehenden Systemen verbinden: Rollen, Dokumentenlenkung, Audit und Managementbewertung aus ISO 9001 oder ISO 27001 wiederverwenden.
- Lieferanten einbeziehen: Für zugekaufte KI-Systeme Informationen zu Daten, Modellen und Grenzen beim Anbieter anfordern.
Häufige Fragen
Welche Dokumente gehören zu einem AIMS?
Mindestens Geltungsbereich, KI-Politik, Methode und Ergebnisse der KI-Risikobeurteilung, Folgenabschätzungen, Erklärung zur Anwendbarkeit, KI-Ziele, Kompetenznachweise sowie Ergebnisse von Überwachung, internem Audit und Managementbewertung. Hinzu kommen Nachweise zu den Anhang-A-Maßnahmen, die Sie als anwendbar erklärt haben.
Wer sollte im Unternehmen für ISO 42001 verantwortlich sein?
Bewährt hat sich eine benannte Rolle für KI-Governance, die eng mit Informationssicherheit, Datenschutz, Recht und den Fachbereichen zusammenarbeitet. Die Gesamtverantwortung liegt wie bei allen Managementsystemen bei der obersten Leitung.
Für wen ist ISO 42001 relevant?
Für alle Organisationen, die KI entwickeln, anbieten oder nutzen und dies nachweisbar verantwortungsvoll tun wollen – etwa Softwareanbieter mit KI-Funktionen, Unternehmen mit KI in Entscheidungsprozessen oder Dienstleister, deren Kunden Nachweise verlangen.
Ist ISO 42001 Pflicht?
Nein, die Norm ist freiwillig. Sie hilft aber, gesetzliche Pflichten wie die des EU AI Act zu organisieren, und wird zunehmend in Ausschreibungen und Lieferantenbewertungen nachgefragt.
Wie hängen ISO 42001 und ISO 27001 zusammen?
Beide folgen derselben Struktur. Kontext, Rollen, Dokumentenlenkung, internes Audit und Managementbewertung lassen sich gemeinsam nutzen. ISO 42001 ergänzt KI-spezifische Themen wie Folgenabschätzung, Datenqualität und menschliche Aufsicht.
Müssen alle 38 Anhang-A-Maßnahmen umgesetzt werden?
Nein. Wie bei ISO 27001 betrachten Sie alle Maßnahmen und begründen in der Erklärung zur Anwendbarkeit, welche Sie anwenden. Die Auswahl ergibt sich aus Risikobeurteilung und Folgenabschätzung.
Wie lange dauert die Einführung?
Mit bestehendem ISO-27001- oder ISO-9001-System sind vier bis acht Monate realistisch, weil viele Grundlagen schon vorhanden sind. Ohne Managementsystem sollten Sie mehr Zeit einplanen.
Unterstützt docxpert auch den EU AI Act?
Ja. Für den EU AI Act sind ein Anforderungskatalog und neun Vorlagen hinterlegt, und das KI-Register erfasst Rolle und Risikoklasse je System.
Wie bestimme ich, welche KI-Systeme in den Geltungsbereich des AIMS gehören?
Beginnen Sie mit dem festgelegten organisatorischen und sachlichen Geltungsbereich und erheben Sie anschließend KI-Systeme, die darin entwickelt, beschafft, integriert oder genutzt werden. Berücksichtigen Sie auch Funktionen in Standardsoftware und extern betriebene Dienste, wenn sie Entscheidungen oder Prozesse Ihrer Organisation beeinflussen. Beschreiben Sie Zweck, Nutzer, Datenarten, betroffene Parteien und Abhängigkeiten, bevor Sie Risiken bewerten. Systeme, die außerhalb des AIMS liegen, sollten mit einer begründeten Abgrenzung dokumentiert werden; ihre Risiken verschwinden dadurch nicht automatisch aus anderen Managementsystemen. Stimmen Sie das Inventar mit IT, Einkauf, Fachbereichen und Datenschutz ab und legen Sie einen Freigabeprozess für neue Einsätze fest. Prüfen Sie den Umfang erneut, wenn Einsatz, Anbieter oder Modell wesentlich verändert werden, damit Governance und tatsächliche Nutzung zusammenpassen.