
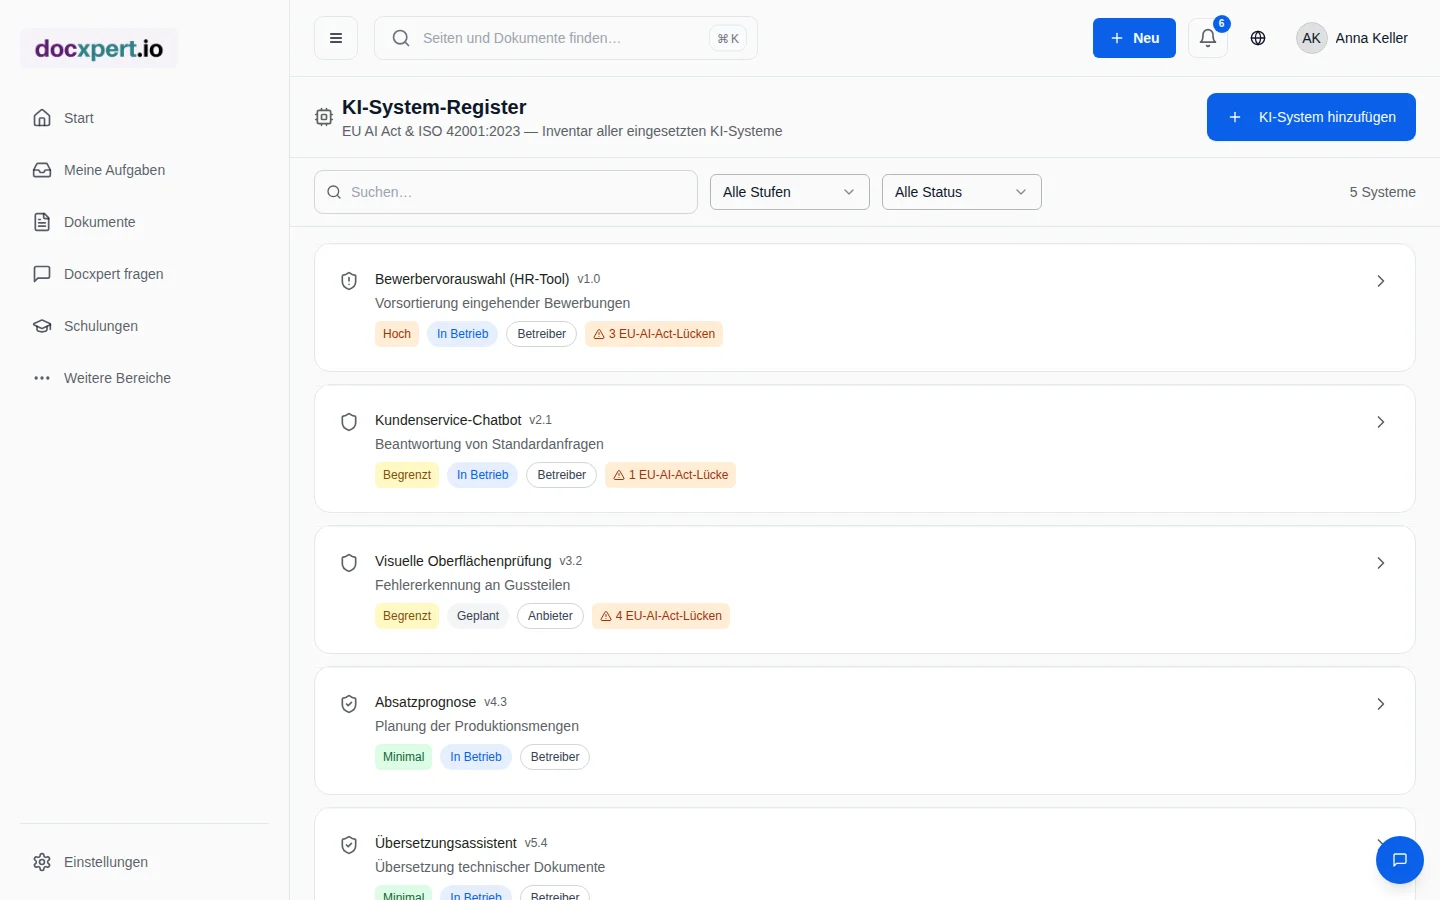
Warum jedes Unternehmen ein KI-Register braucht
KI ist in den meisten Unternehmen längst angekommen – oft unbemerkt: als Funktion in der HR-Software, als Übersetzungshilfe, als Chatbot auf der Website oder als Bilderkennung in der Qualitätsprüfung. Die KI-Verordnung der EU knüpft Pflichten an die Rolle (Anbieter, Betreiber, Einführer, Händler) und die Risikoklasse eines Systems. Ohne Überblick über alle eingesetzten Systeme lässt sich keine dieser Pflichten bestimmen.
Auch wenn die Verordnung kein Inventar ausdrücklich vorschreibt, ist es der praktische erste Schritt – und für ein KI-Managementsystem nach ISO/IEC 42001 unverzichtbar. Zusätzlich gilt seit Februar 2025 die Pflicht zur KI-Kompetenz: Wer KI nutzt, muss geschult sein. Auch dafür brauchen Sie die Liste der Systeme und Nutzergruppen.
Was das KI-Register erfasst
Änderungen an einem System werden versioniert, sodass nachvollziehbar bleibt, wann sich Zweck, Risikoeinstufung oder Status geändert haben.
In vier Schritten zum KI-Register
- 1
Systeme sammeln
Fragen Sie alle Bereiche nach eingesetzter KI – auch nach KI-Funktionen in bestehender Software und nach frei genutzten Tools.
- 2
Rolle und Zweck festlegen
Für jedes System beschreiben Sie Zweck und Einsatzbereich und bestimmen Ihre Rolle.
- 3
Risikoklasse bestimmen
Prüfen Sie verbotene Praktiken, Anwendungsfälle mit hohem Risiko (z. B. Personalauswahl) und Transparenzpflichten. Begründen Sie die Einstufung.
- 4
Anforderungen verknüpfen
Für relevante Systeme verknüpfen Sie Anforderungen mit Nachweisen und schließen Lücken über Richtlinien, Schulungen und Verfahren.
Eine ausführliche Anleitung bietet der Ratgeber EU AI Act Pflichten für Unternehmen; zur Selbstprüfung eignet sich die EU AI Act Checkliste.
Risikoklassen im Überblick
| Risikoklasse | Beispiele | Typische Pflichten |
|---|---|---|
| Unannehmbar | Social Scoring, Emotionserkennung am Arbeitsplatz (mit Ausnahmen) | Verboten seit 2. Februar 2025 |
| Hoch | Bewerbervorauswahl, Leistungsbewertung von Beschäftigten, Kreditwürdigkeitsprüfung, Sicherheitsbauteile in Produkten | Umfangreiche Pflichten für Anbieter; für Betreiber u. a. menschliche Aufsicht, Protokolle, Information der Beschäftigten |
| Begrenzt | Chatbots, KI-generierte Inhalte | Transparenzpflichten, z. B. Hinweis auf KI-Interaktion |
| Minimal | Spamfilter, Absatzprognose, Übersetzungshilfe | Keine besonderen Pflichten; KI-Kompetenz der Nutzenden |
Grundlage für ISO/IEC 42001
ISO/IEC 42001 beschreibt ein Managementsystem für künstliche Intelligenz (AIMS). Es folgt derselben Struktur wie ISO 9001 und ISO 27001 und lässt sich in ein bestehendes integriertes Managementsystem einbauen. Das KI-Register liefert die Grundlage für Geltungsbereich, KI-Risikobeurteilung und KI-Folgenabschätzung.
| ISO/IEC 42001 | Anforderung | Beitrag des KI-Registers |
|---|---|---|
| 4.3 | Geltungsbereich des AIMS | Liste der KI-Systeme und Rollen |
| 6.1.2 und 6.1.4 | KI-Risikobeurteilung und KI-Folgenabschätzung | Risikoklasse, Zweck und Betroffene je System |
| 7.2 | Kompetenz | Grundlage für Schulungen je System und Nutzergruppe |
| 8 | Betrieb | Status und Versionen der Systeme |
Mehr dazu auf der Seite zu ISO 42001. Passende Richtlinien und Verfahren finden Sie in der Vorlagenbibliothek.
Transparenz in eigener Sache
docxpert setzt selbst KI ein, etwa für Entwürfe, Analysen und den Wissensassistenten. Diese Funktionen erscheinen gebündelt als schreibgeschützter Systemeintrag „Docxpert.io Document Intelligence“ in Ihrem KI-Register – mit Zweck, Rolle und Risikoklasse. Passende freigegebene Dokumente werden dabei bereits mit den Anforderungen verknüpft. So dokumentieren Sie auch die KI, die Sie mit docxpert nutzen, ohne sie selbst recherchieren zu müssen. KI-Ergebnisse sind in docxpert stets als Vorschlag gekennzeichnet und brauchen eine menschliche Bestätigung.
Häufige Fragen
Wie oft sollte das KI-Register überprüft werden?
Mindestens einmal jährlich und immer dann, wenn ein neues KI-System eingeführt, ein bestehendes für einen neuen Zweck genutzt oder außer Betrieb genommen wird. Ein Freigabeprozess für neue KI-Tools sorgt dafür, dass das Register vollständig bleibt.
Ist ein KI-Register nach EU AI Act Pflicht?
Die Verordnung schreibt kein internes Inventar ausdrücklich vor. Ohne Überblick lassen sich Rolle und Risikoklasse aber nicht bestimmen – deshalb ist das Register der praktische erste Schritt.
Ist das KI-Register dasselbe wie die EU-Datenbank für Hochrisiko-KI?
Nein. Die EU-Datenbank ist ein öffentliches Register, in dem bestimmte Hochrisiko-Systeme registriert werden müssen. Das KI-Register in docxpert ist Ihr internes Inventar aller KI-Systeme.
Muss ich auch ChatGPT und ähnliche Tools erfassen?
Ja, wenn sie im Unternehmen genutzt werden. Als Betreiber haben Sie mindestens die Pflicht zur KI-Kompetenz, je nach Einsatz auch Transparenzpflichten.
Wie bestimme ich die Risikoklasse?
Prüfen Sie zuerst verbotene Praktiken (Art. 5), dann Hochrisiko-Anwendungsfälle (Art. 6, Anhang I und III) und schließlich Transparenzpflichten (Art. 50). Dokumentieren Sie die Begründung.
Kann ich Nachweise mit Systemen verknüpfen?
Ja. Je System verknüpfen Sie Anforderungen aus EU AI Act und ISO 42001 mit Dokumenten wie Richtlinien, Folgenabschätzungen oder Schulungsunterlagen.
Wer sollte das KI-Register pflegen?
Eine benannte Stelle für KI-Governance, oft in Zusammenarbeit von Informationssicherheit, Datenschutz und Fachbereichen.
Welche Angaben helfen, ein KI-System später erneut einzustufen?
Dokumentieren Sie nicht nur den Produktnamen. Halten Sie den konkreten Einsatzzweck, die betroffenen Prozesse, die Nutzergruppen, die verwendeten Datenarten und den Einfluss auf Entscheidungen fest. Notieren Sie außerdem, ob das Unternehmen das System selbst entwickelt, wesentlich verändert oder lediglich einsetzt, und welche Informationen der Anbieter zur vorgesehenen Nutzung bereitstellt. Die Risikoeinordnung sollte mit Datum, verantwortlicher Person und nachvollziehbarer Begründung gespeichert werden; bei Unsicherheit kennzeichnen Sie die offene Frage, statt eine sichere Einstufung vorzutäuschen. Verknüpfen Sie relevante Richtlinien, Beschaffungsfreigaben und Folgenabschätzungen, sofern vorhanden. Prüfen Sie den Eintrag erneut, wenn sich Zweck, Modell, Daten oder Nutzerkreis ändern. So kann ein Governance-Team erklären, warum die damalige Einordnung getroffen wurde und ob sie unter den heutigen Bedingungen noch passt.